源码系统概览
文章正文
这套 C2 服务器源码用于 iOS 浏览器漏洞利用链的投递与管理,采用 Python FastAPI 后端与 Vue3 单页前端架构。后端拆分为管理后台(admin.main:app,7001 端口)与漏洞投递服务(exploit_server.py,7070 端口)两个独立进程,数据库使用 SQLite 并预置了设备、渗出记录与日志等演示数据。
漏洞链脚本按 iOS 版本分段覆盖 15.0 至 18.x,分 Stage 1/2/3 三个阶段投递。需要明确的是,本包属于进攻性安全工具,仅可在授权测试或隔离研究环境中使用,任何未授权部署均违反法律。下文从架构、部署与安全三个角度展开。
源码简介
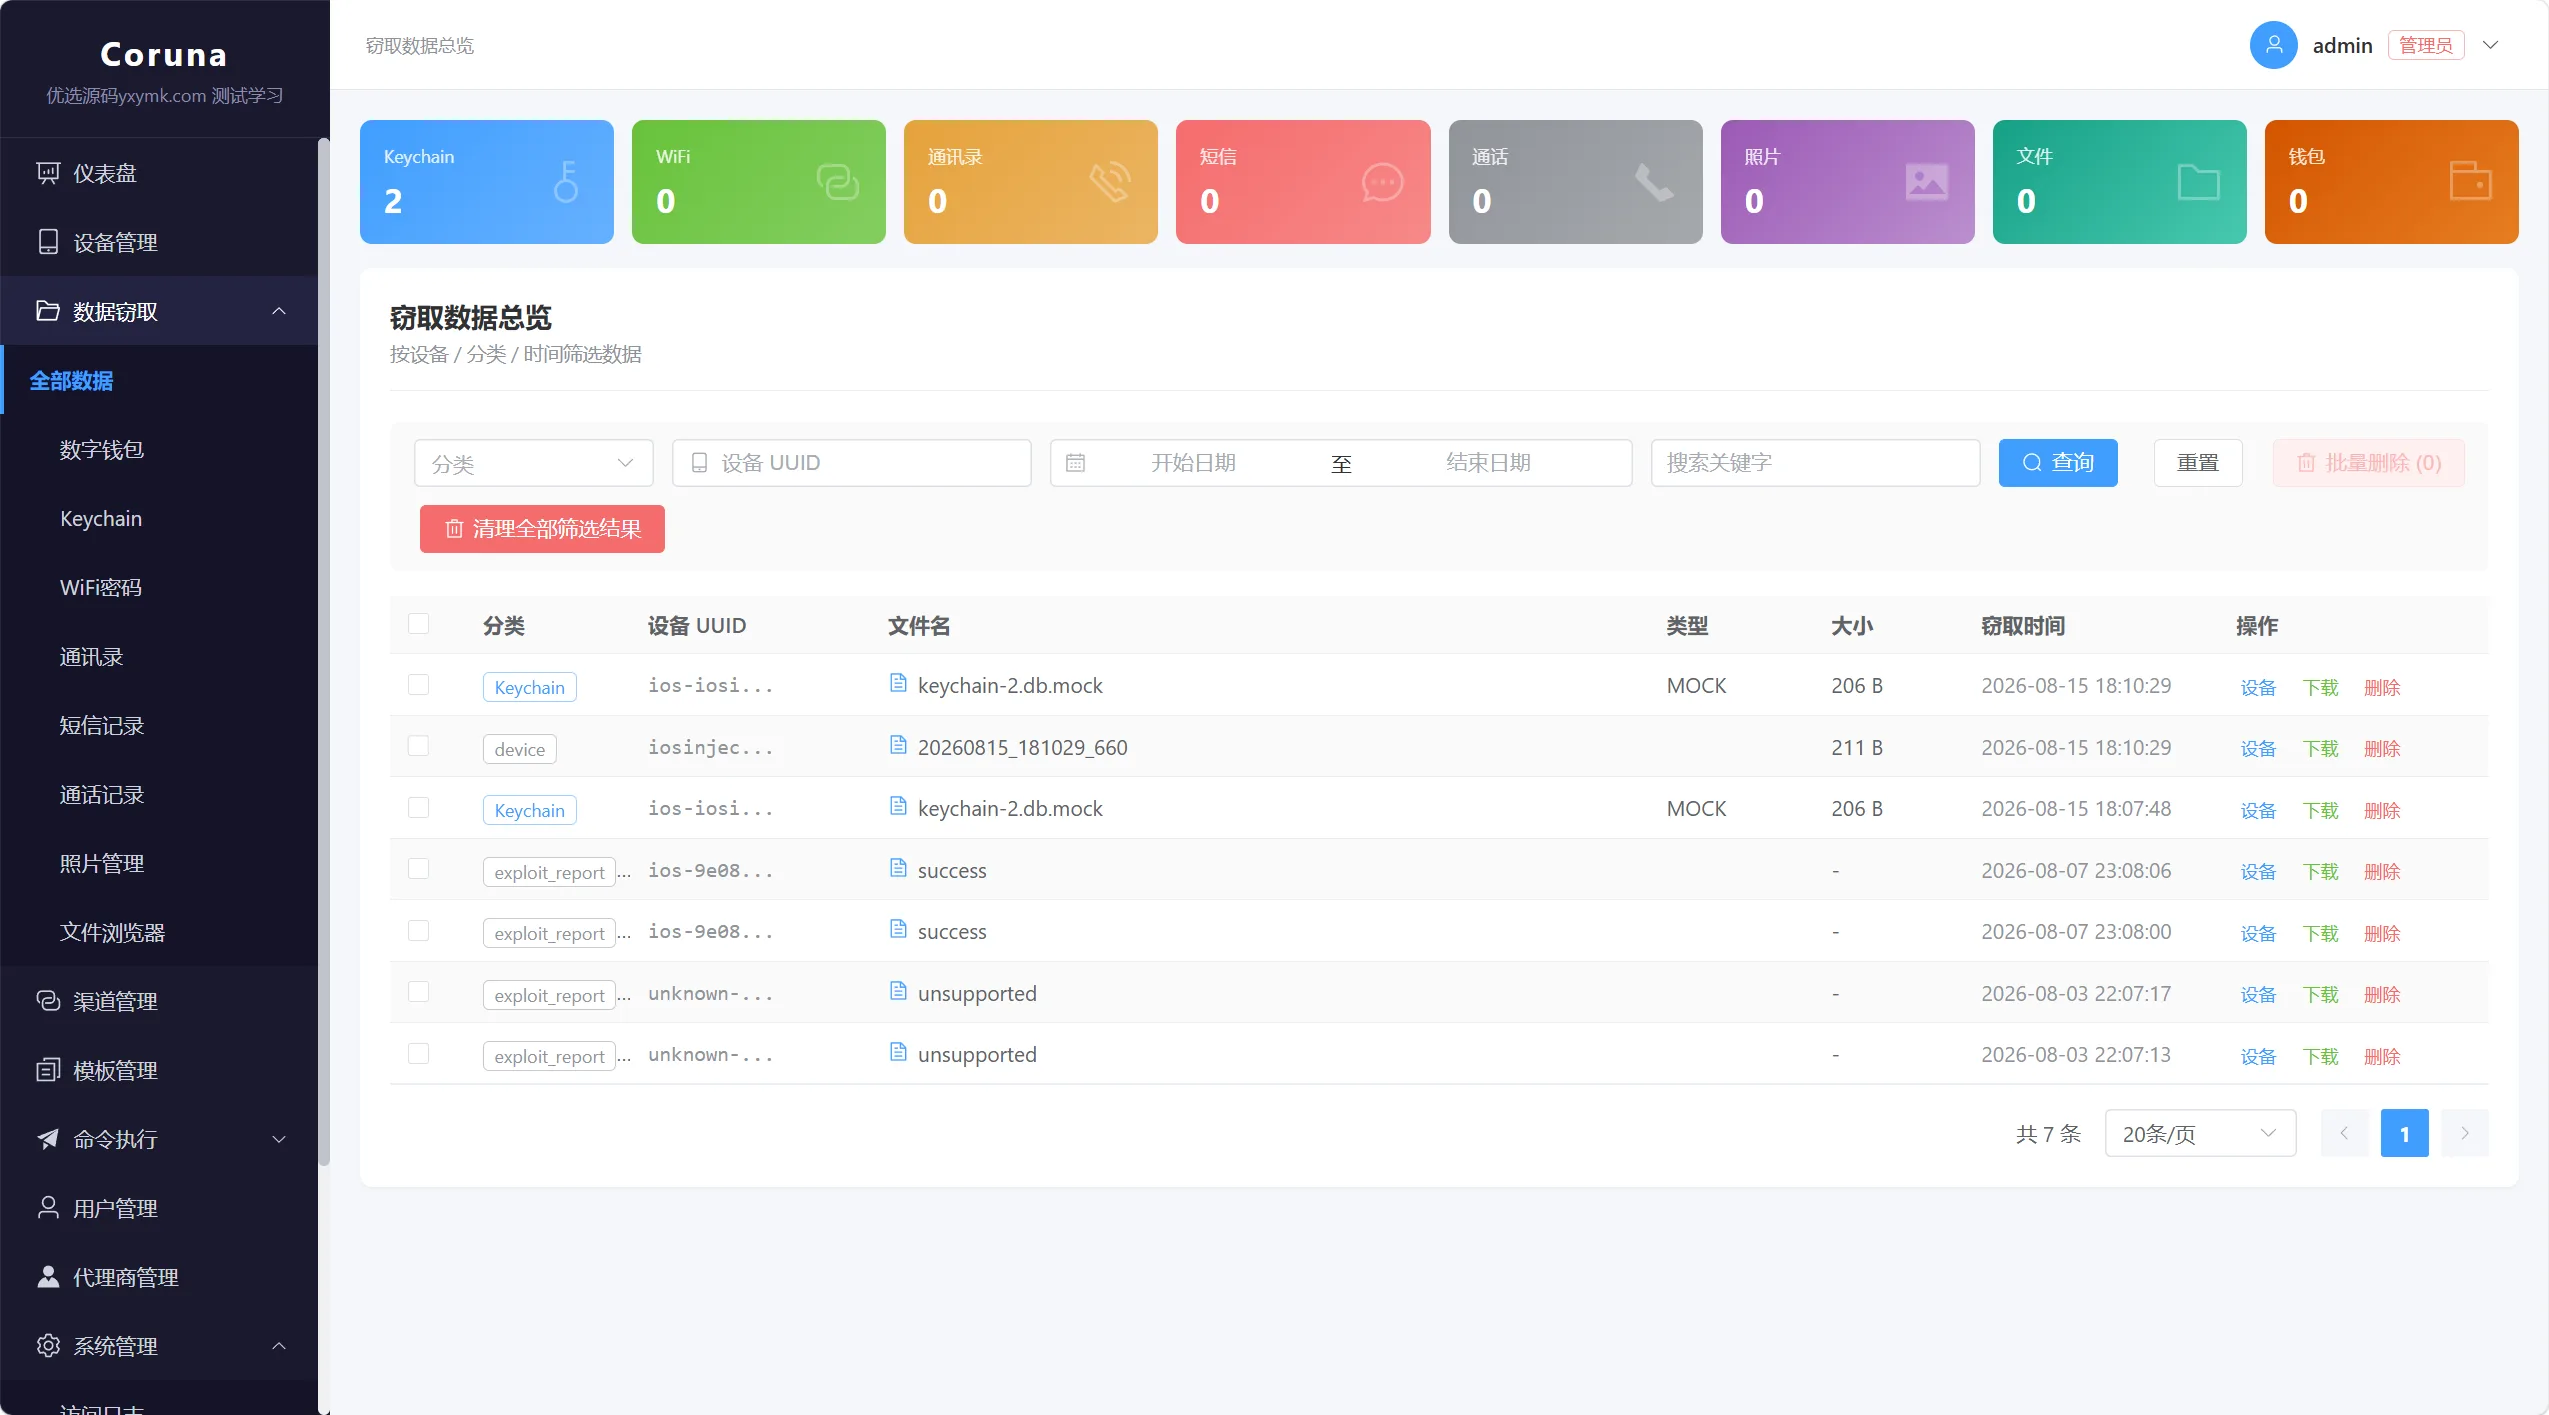
后端管理模块基于 FastAPI 构建,提供认证、设备管理、渗出数据查看、命令队列与审计日志等功能,接口层通过 JWT 与 bcrypt 鉴权,并集成 slowapi 限流与 OTP 二次验证。
漏洞投递模块独立运行,按受害设备的 iOS 版本与浏览器类型选择合适的 Stage 脚本组合,通过 iframe 嵌入与重定向完成漏洞触发。
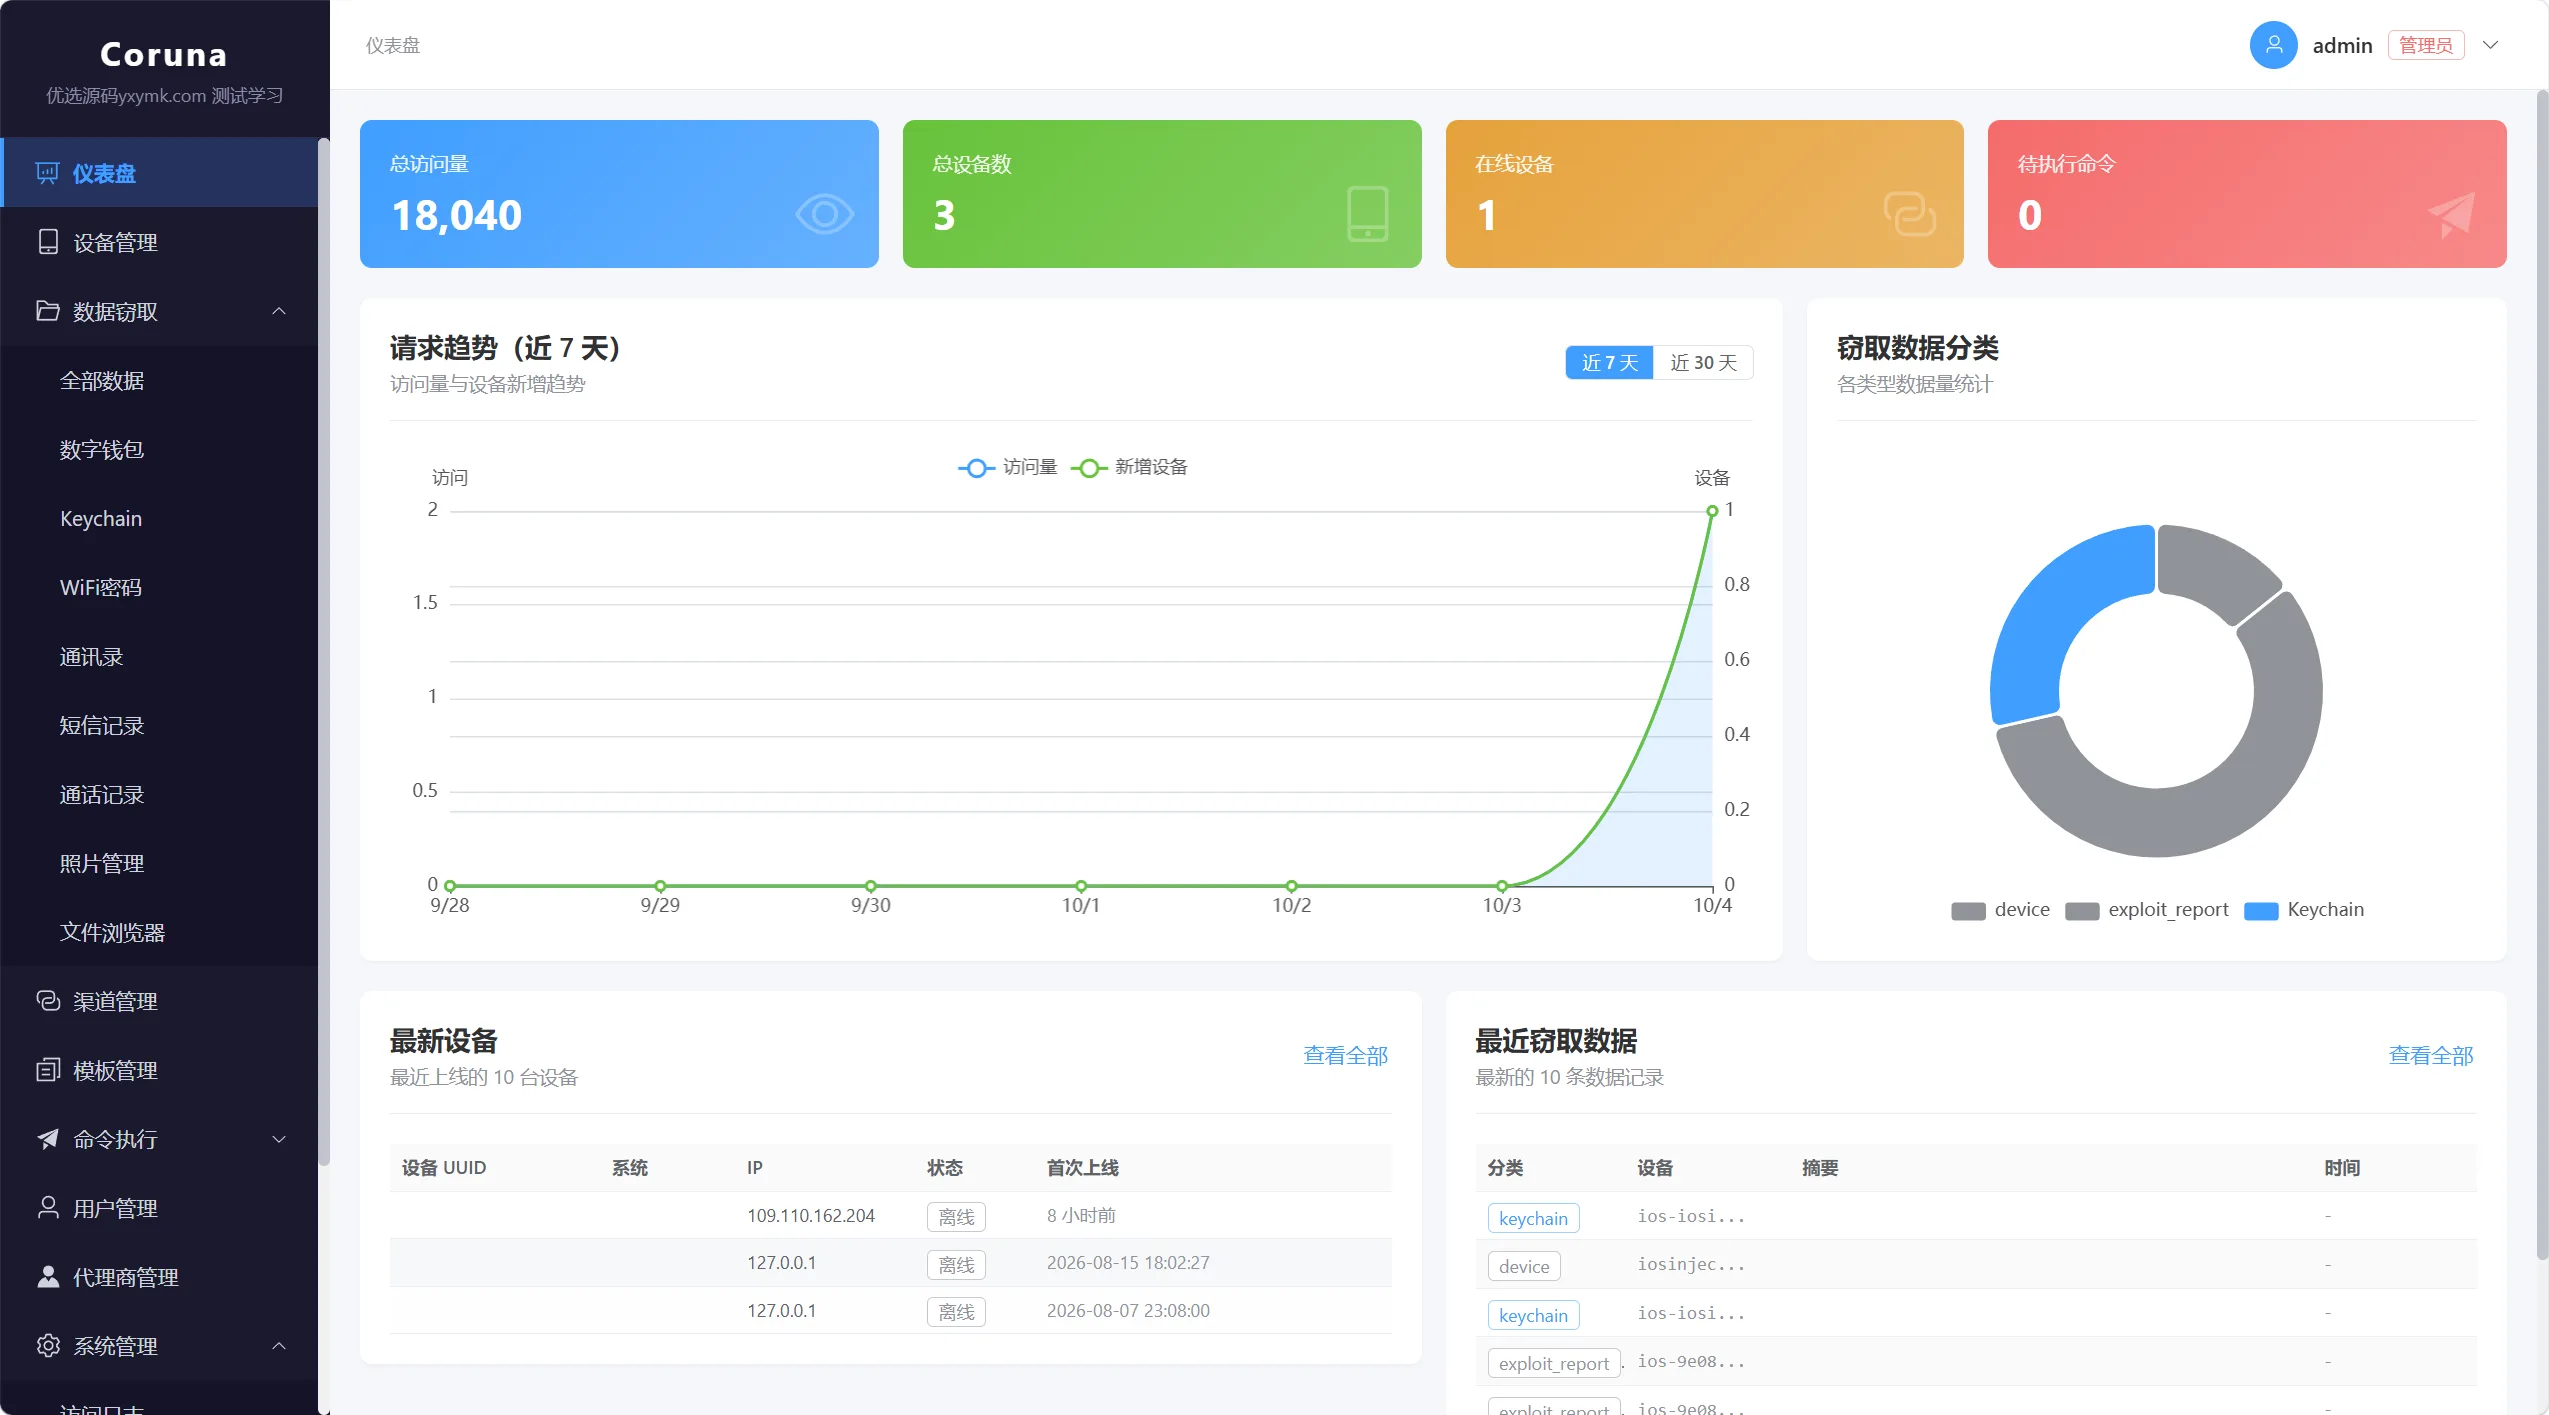
数据库层使用 SQLAlchemy + SQLite,库文件 darksword.db 已预置两台设备、七条渗出记录与一万七千条日志用于效果演示。
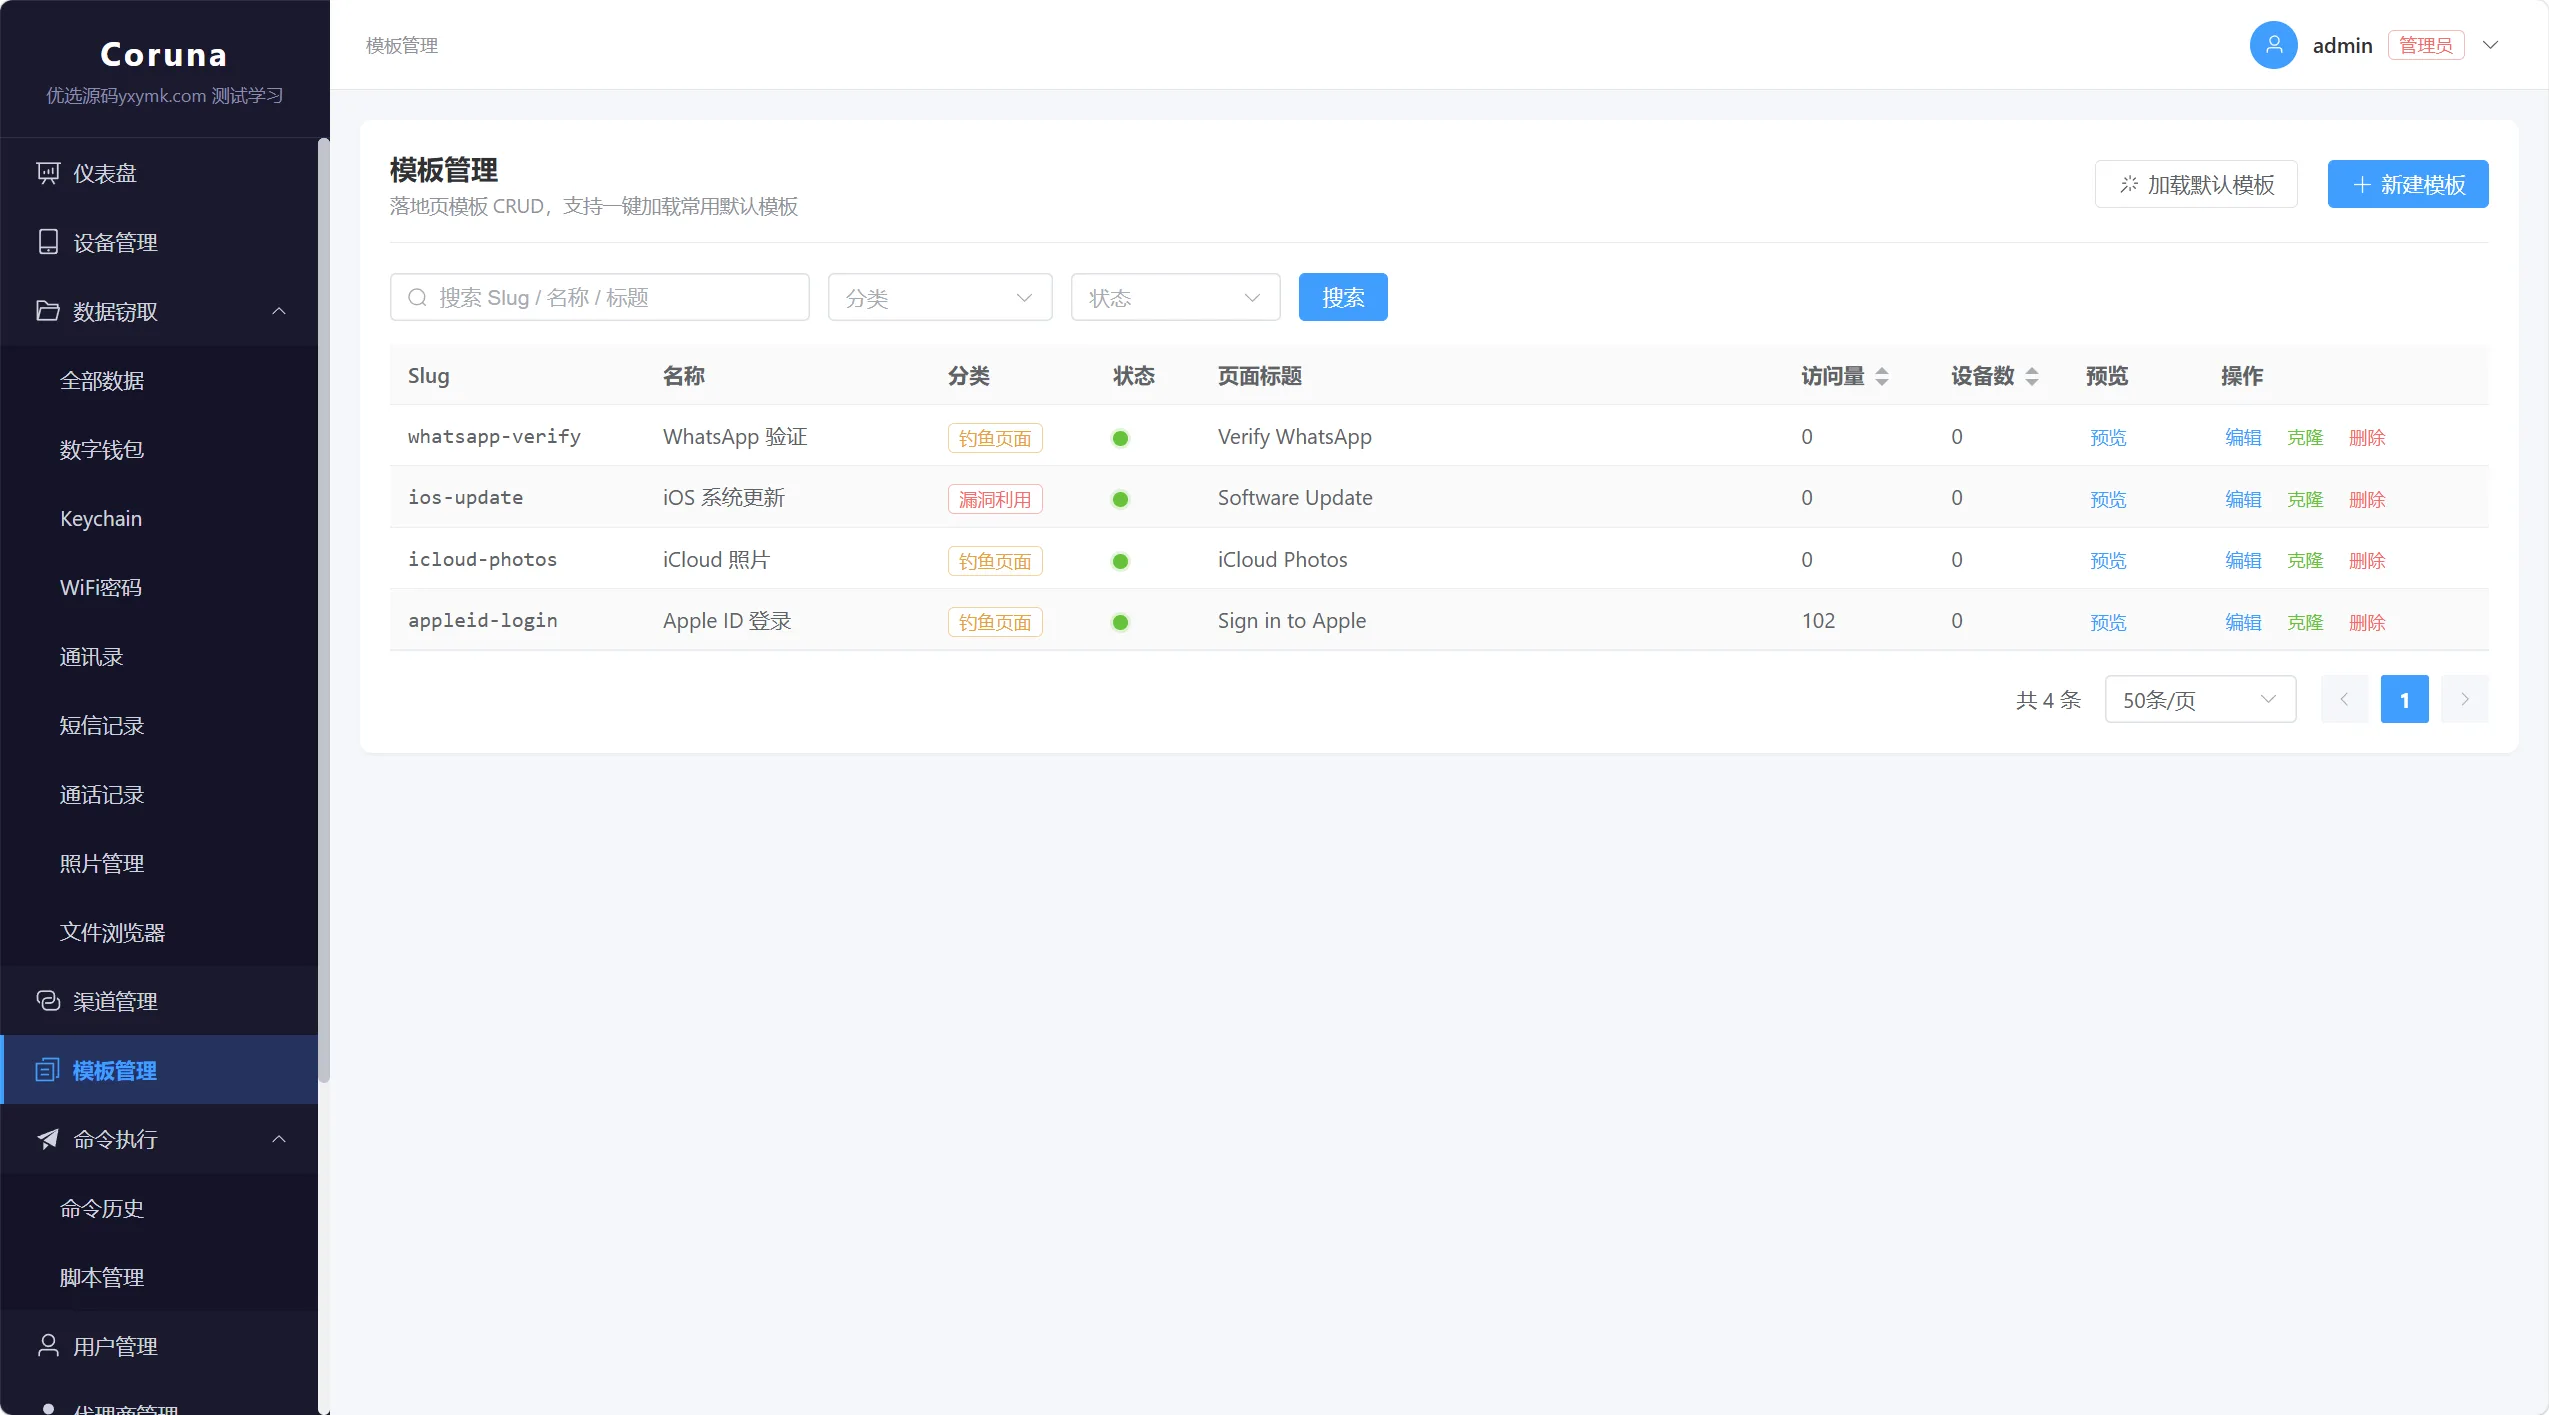
前端基于 Vue3 + Element Plus 构建,含登录、仪表盘、设备列表、渗出数据、命令下发与系统设置等页面,构建产物由 admin.main 自动托管。
适用场景
- 漏洞利用链投递架构的安全研究与防御视角分析
- C2 服务器通信机制与渗出通道的逆向分析
- FastAPI 安全配置(JWT/限流/OTP/CORS)的参考实现
- iOS 浏览器漏洞覆盖版本与 Stage 组合策略的研究资料
技术栈与运行环境
| 层级 | 组件 | 版本 |
|---|---|---|
| 后端 | Python 3.11 + FastAPI + SQLAlchemy | ≥0.110 / ≥2.0 |
| 数据 | SQLite(darksword.db) | 预置演示数据 |
| 前端 | Vue3 + Element Plus + Pinia + ECharts | Vite 构建 |
| 安全 | JWT + bcrypt + OTP + slowapi 限流 | 多层鉴权 |
对比 OKX 和 Bitget 这类正规平台,本系统在目标形态、合规属性与开源程度方面差异显著,主要对比对比如下表。
| 对比维度 | 本源码系统 | Cobalt Strike |
|---|---|---|
| 目标平台 | iOS Safari 浏览器漏洞链 | 多平台通用 |
| 架构形态 | 自托管 Python 服务 | 商业 C2 框架 |
| 漏洞覆盖 | iOS 15.0–18.x 分段 Stage | 依赖外部模块 |
| 开源程度 | 源码可审计 | 闭源商业软件 |
| 合规属性 | 仅限授权测试 | 同限授权环境 |
运行环境为 Linux 任意发行版 + Python 3.11(推荐 venv 或 uv venv),无需 PHP/Laravel/MySQL。
功能亮点
- 双进程架构 管理后台与漏洞投递服务分离
- iOS 全版本覆盖 Stage 1/2/3 脚本适配 15.0-18.x
- JWT + bcrypt + OTP 多层鉴权与限流防护
- 设备管理与渗出数据可视化
- 命令队列与结果回传机制
- 审计日志与数据保留策略可配置
- Vue3 前端含仪表盘与实时状态
技术架构与部署指南
安装与部署提示
本文仅用于安全研究记录,不代表任何运营指引。部署前须确认拥有合法授权,隔离环境操作。
# 1. 后端依赖安装
cd server
python3.11 -m venv .venv
.venv/bin/pip install -r requirements.txt
# 2. 启动两个服务
.venv/bin/python -m uvicorn admin.main:app --host 0.0.0.0 --port 7001
.venv/bin/python exploit_server.py -p 7070 --c2-host http://your-host:7070
# 3. Nginx 反代配置
# / 代理到 7001;/ch /if /t /upload /payloads /cmd /cmd_result /stage /group 代理到 7070
配置文件 server/admin/.env 含 SECRET_KEY、CORS_ORIGINS 与 DARKSWORD_PUBLIC_BASE,生产环境须替换为自有密钥与域名。
截图与演示说明
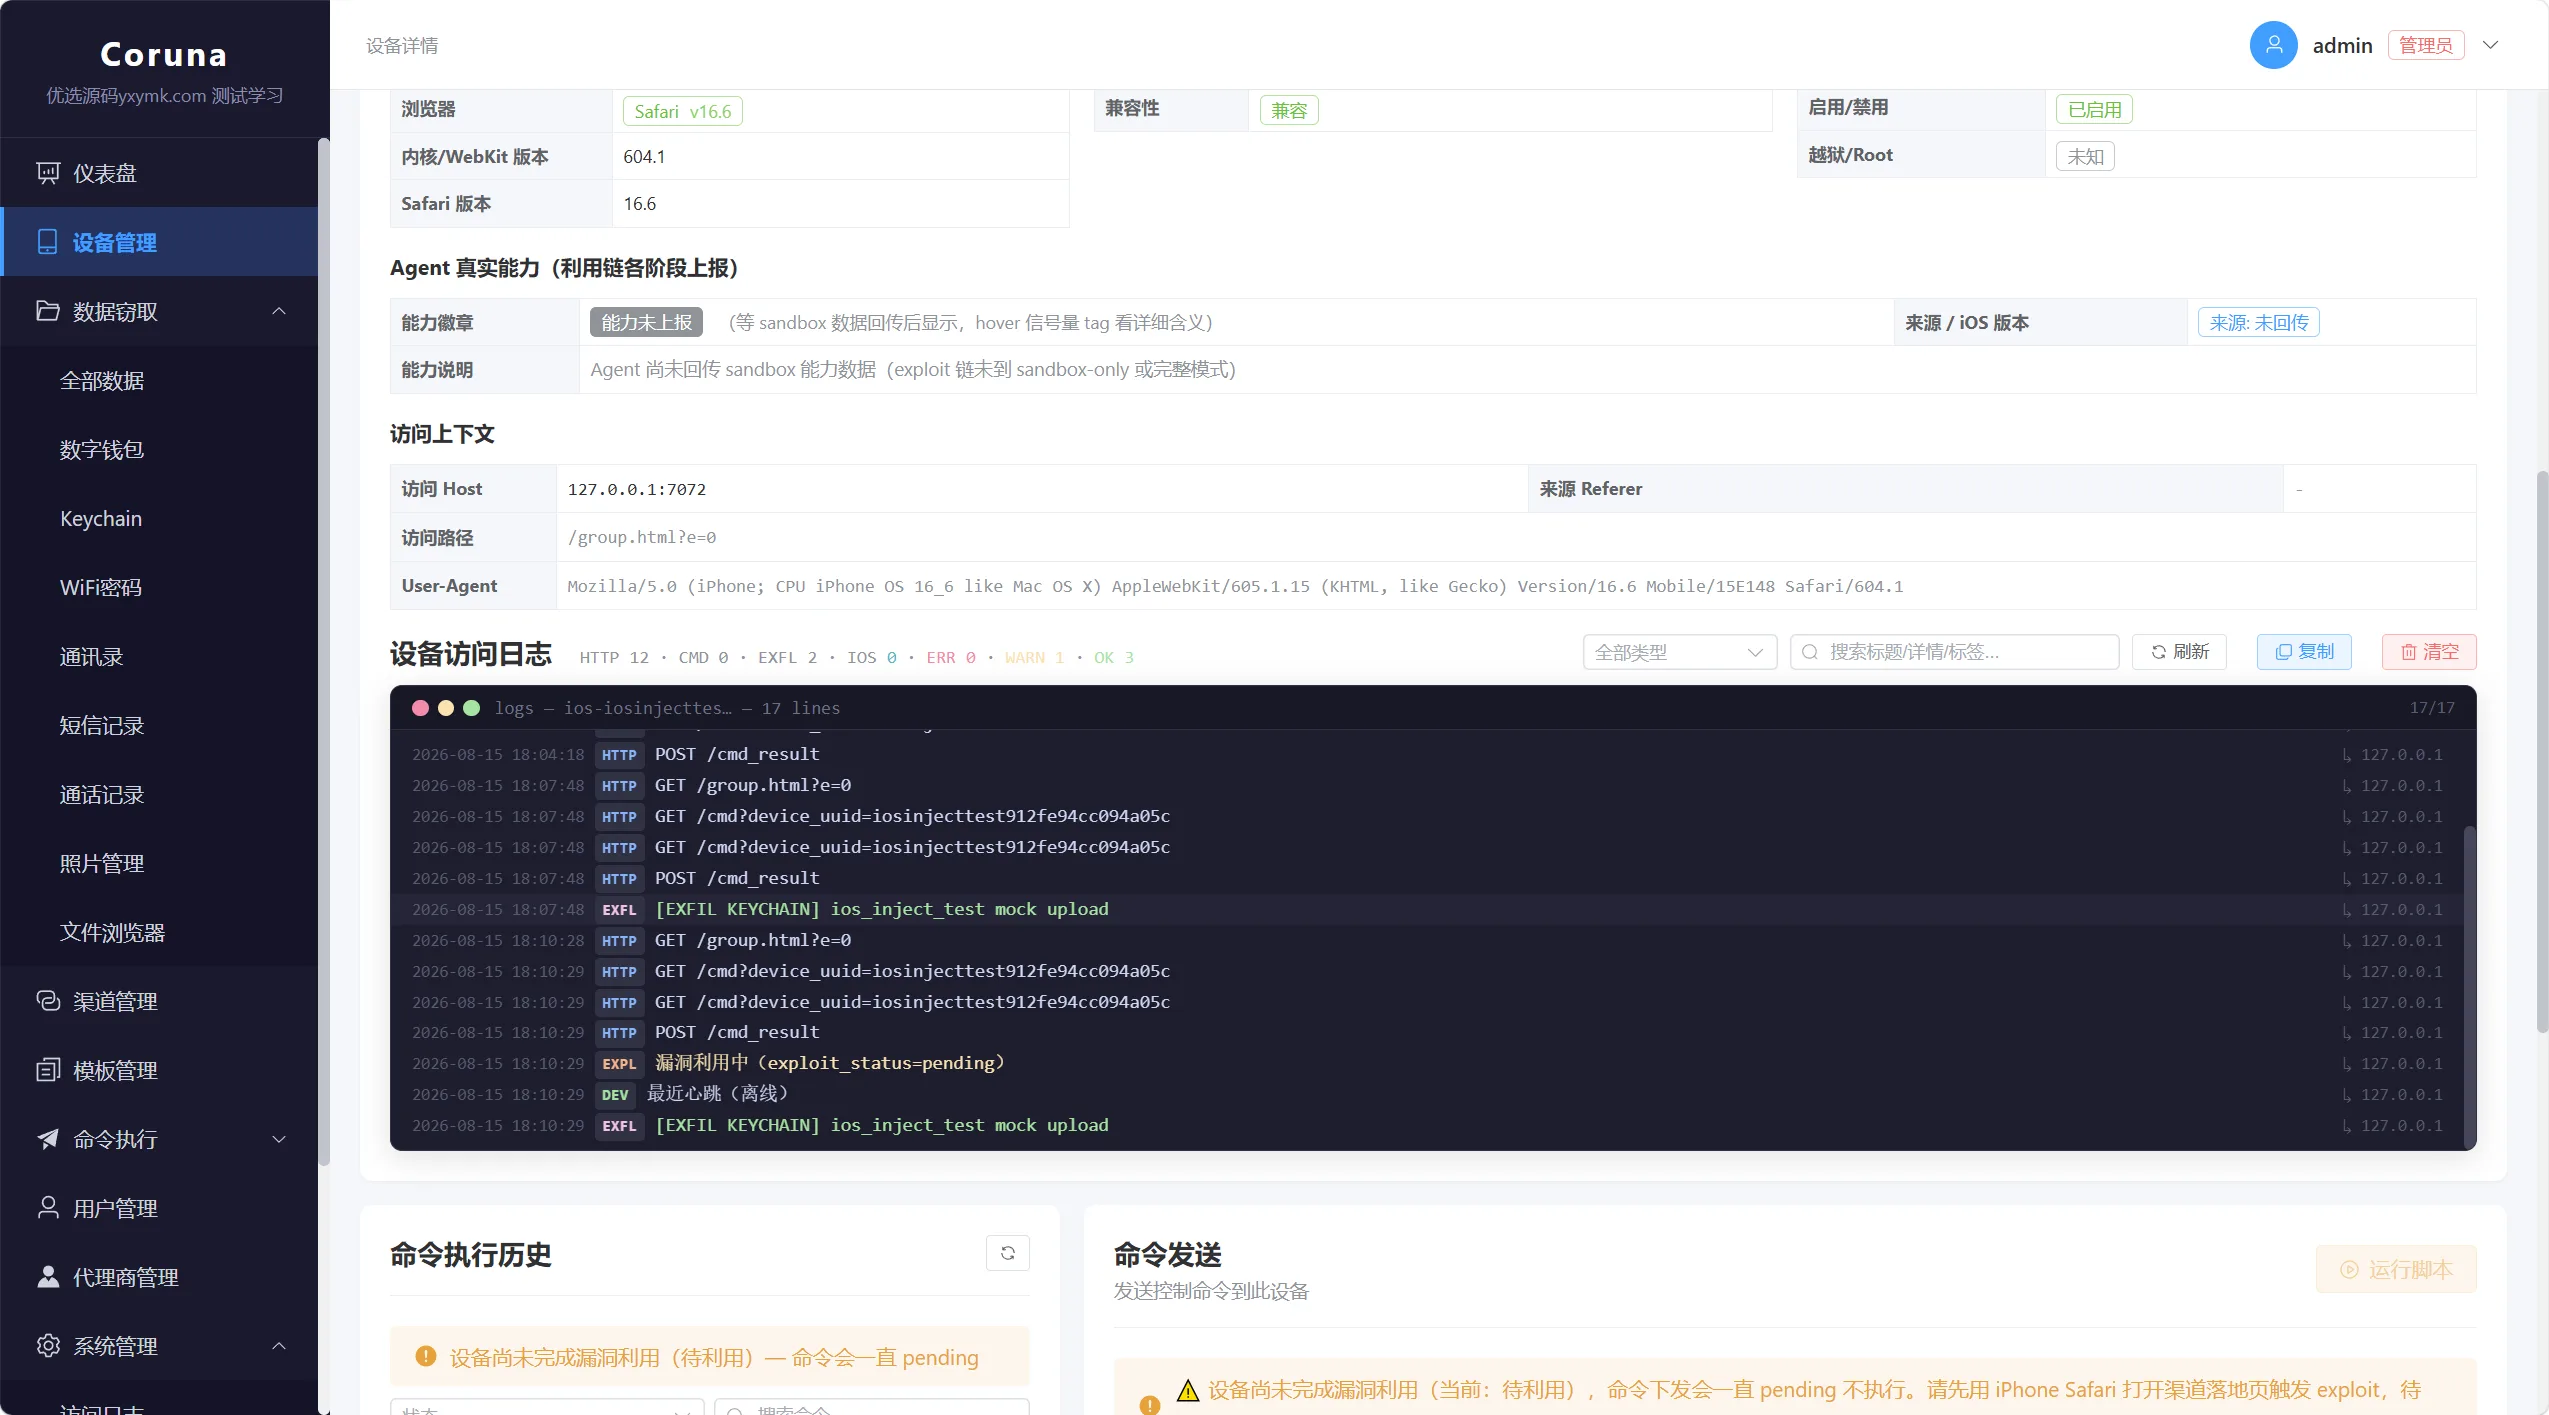
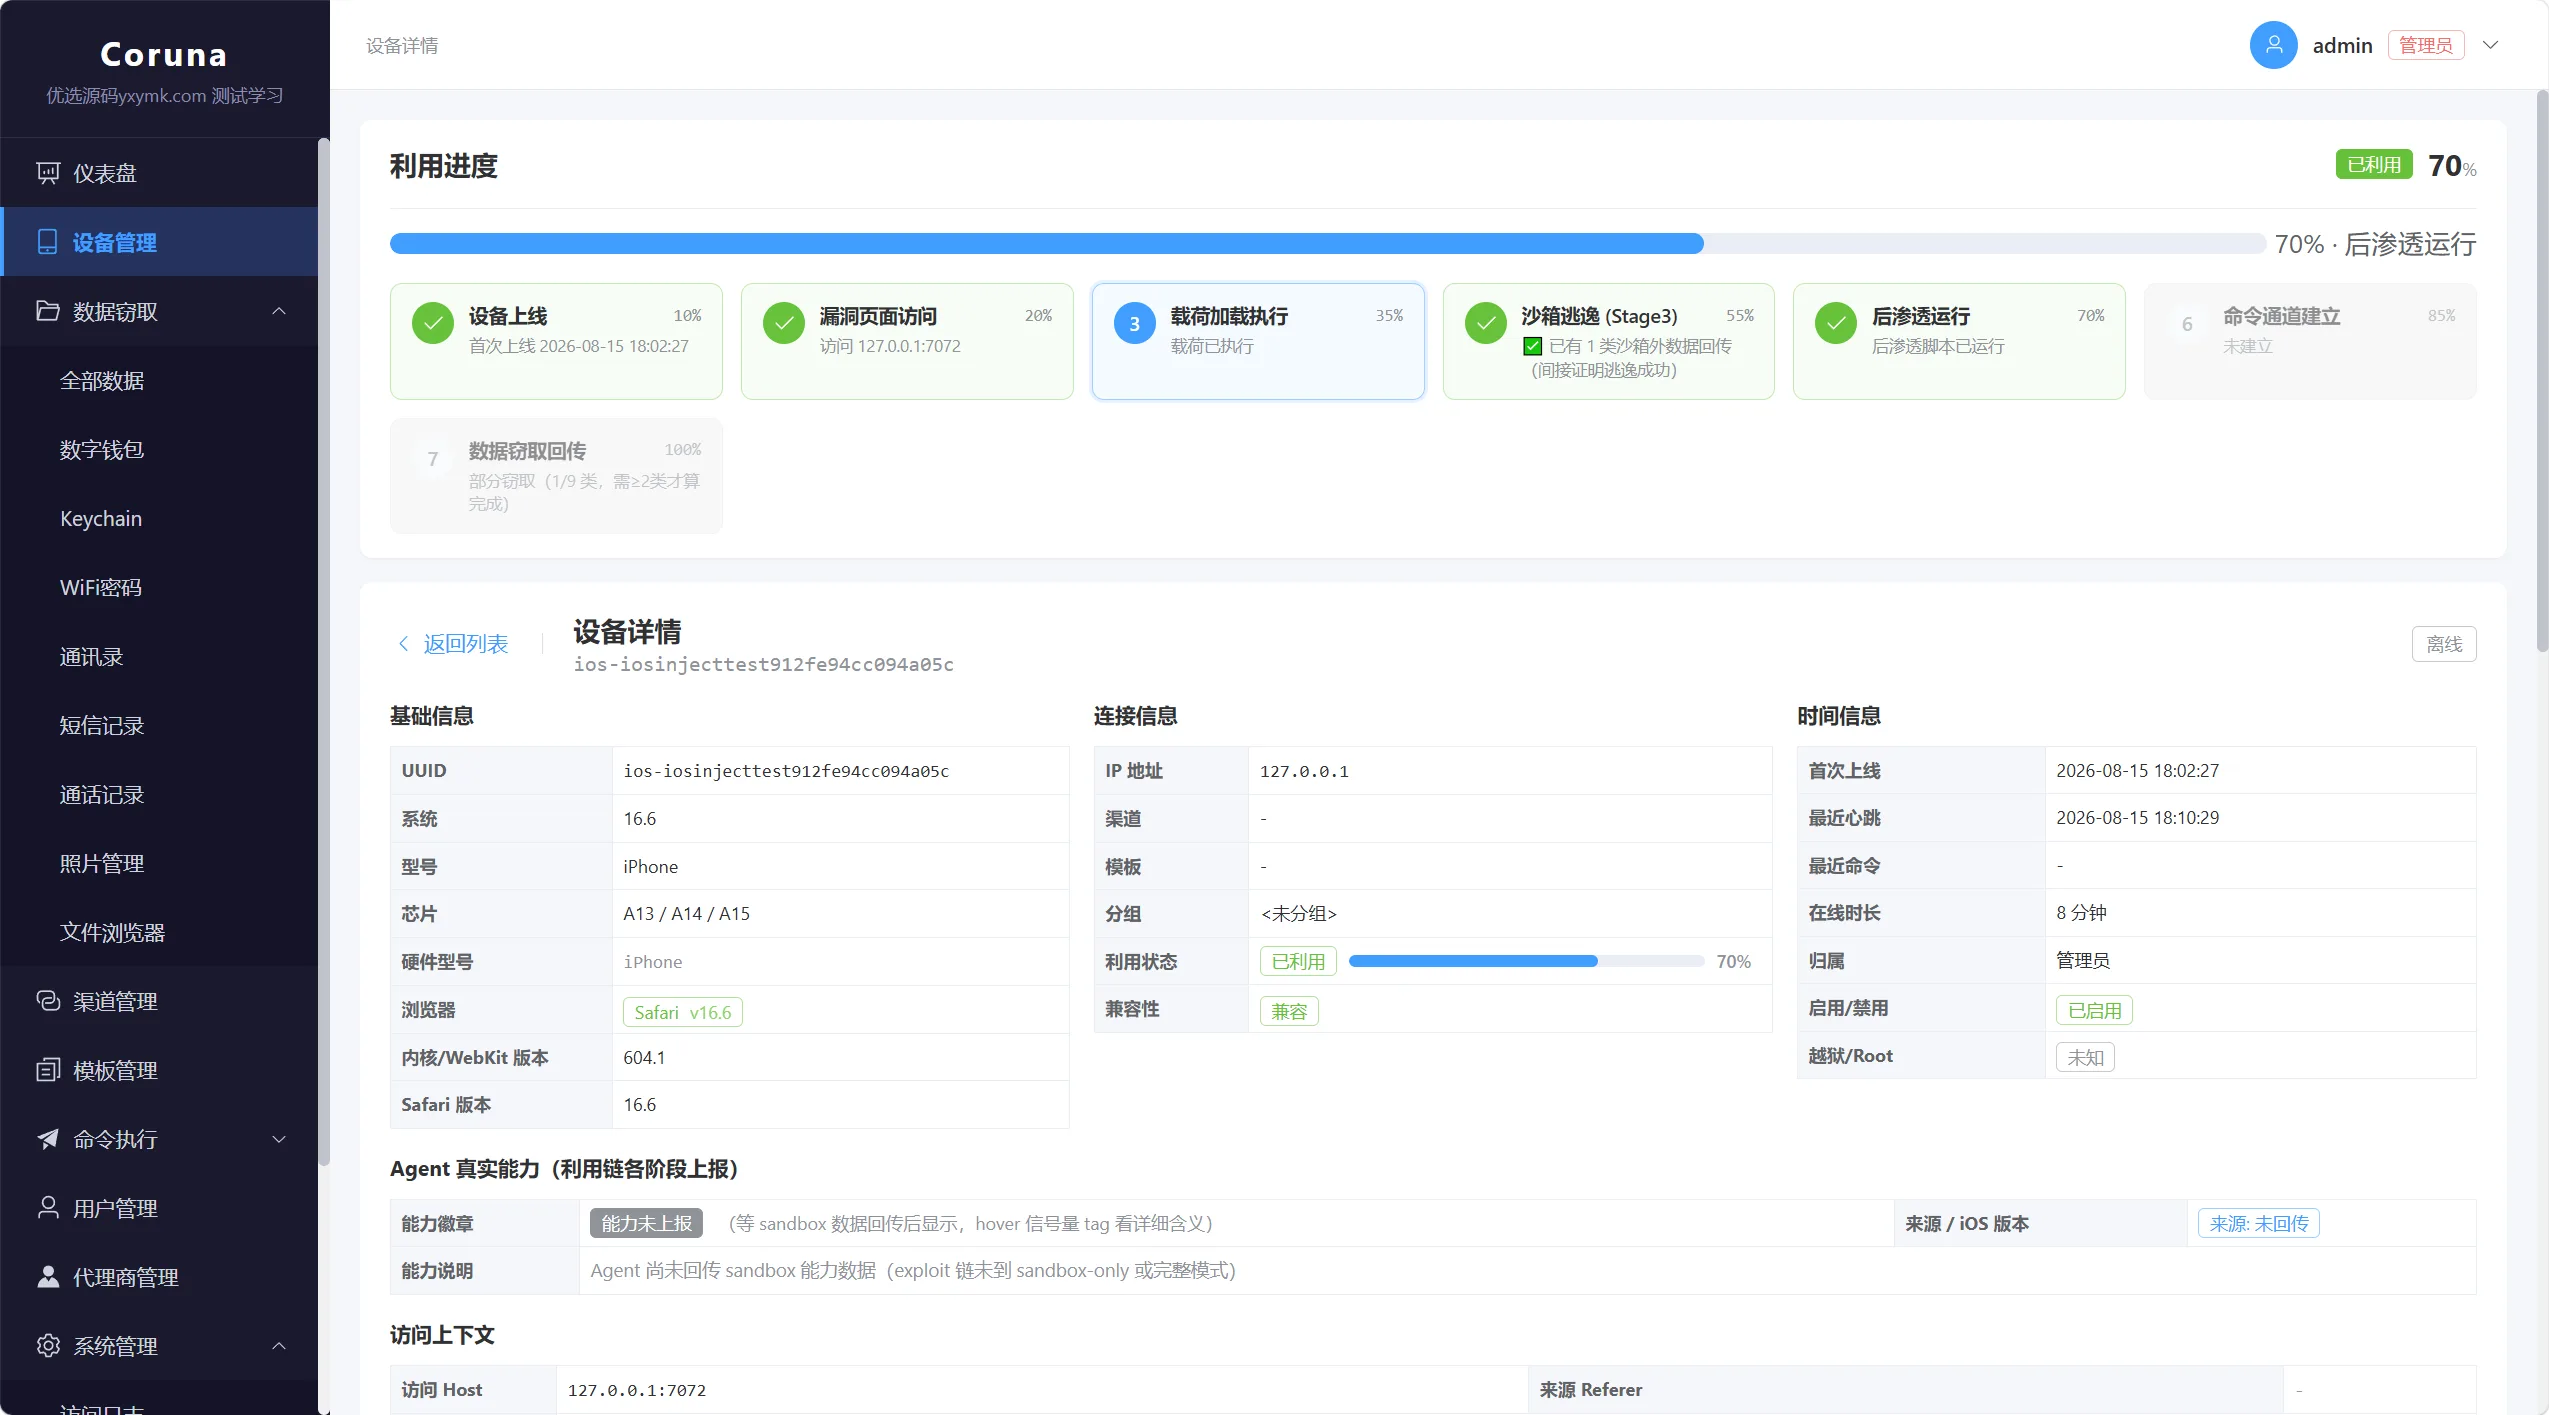
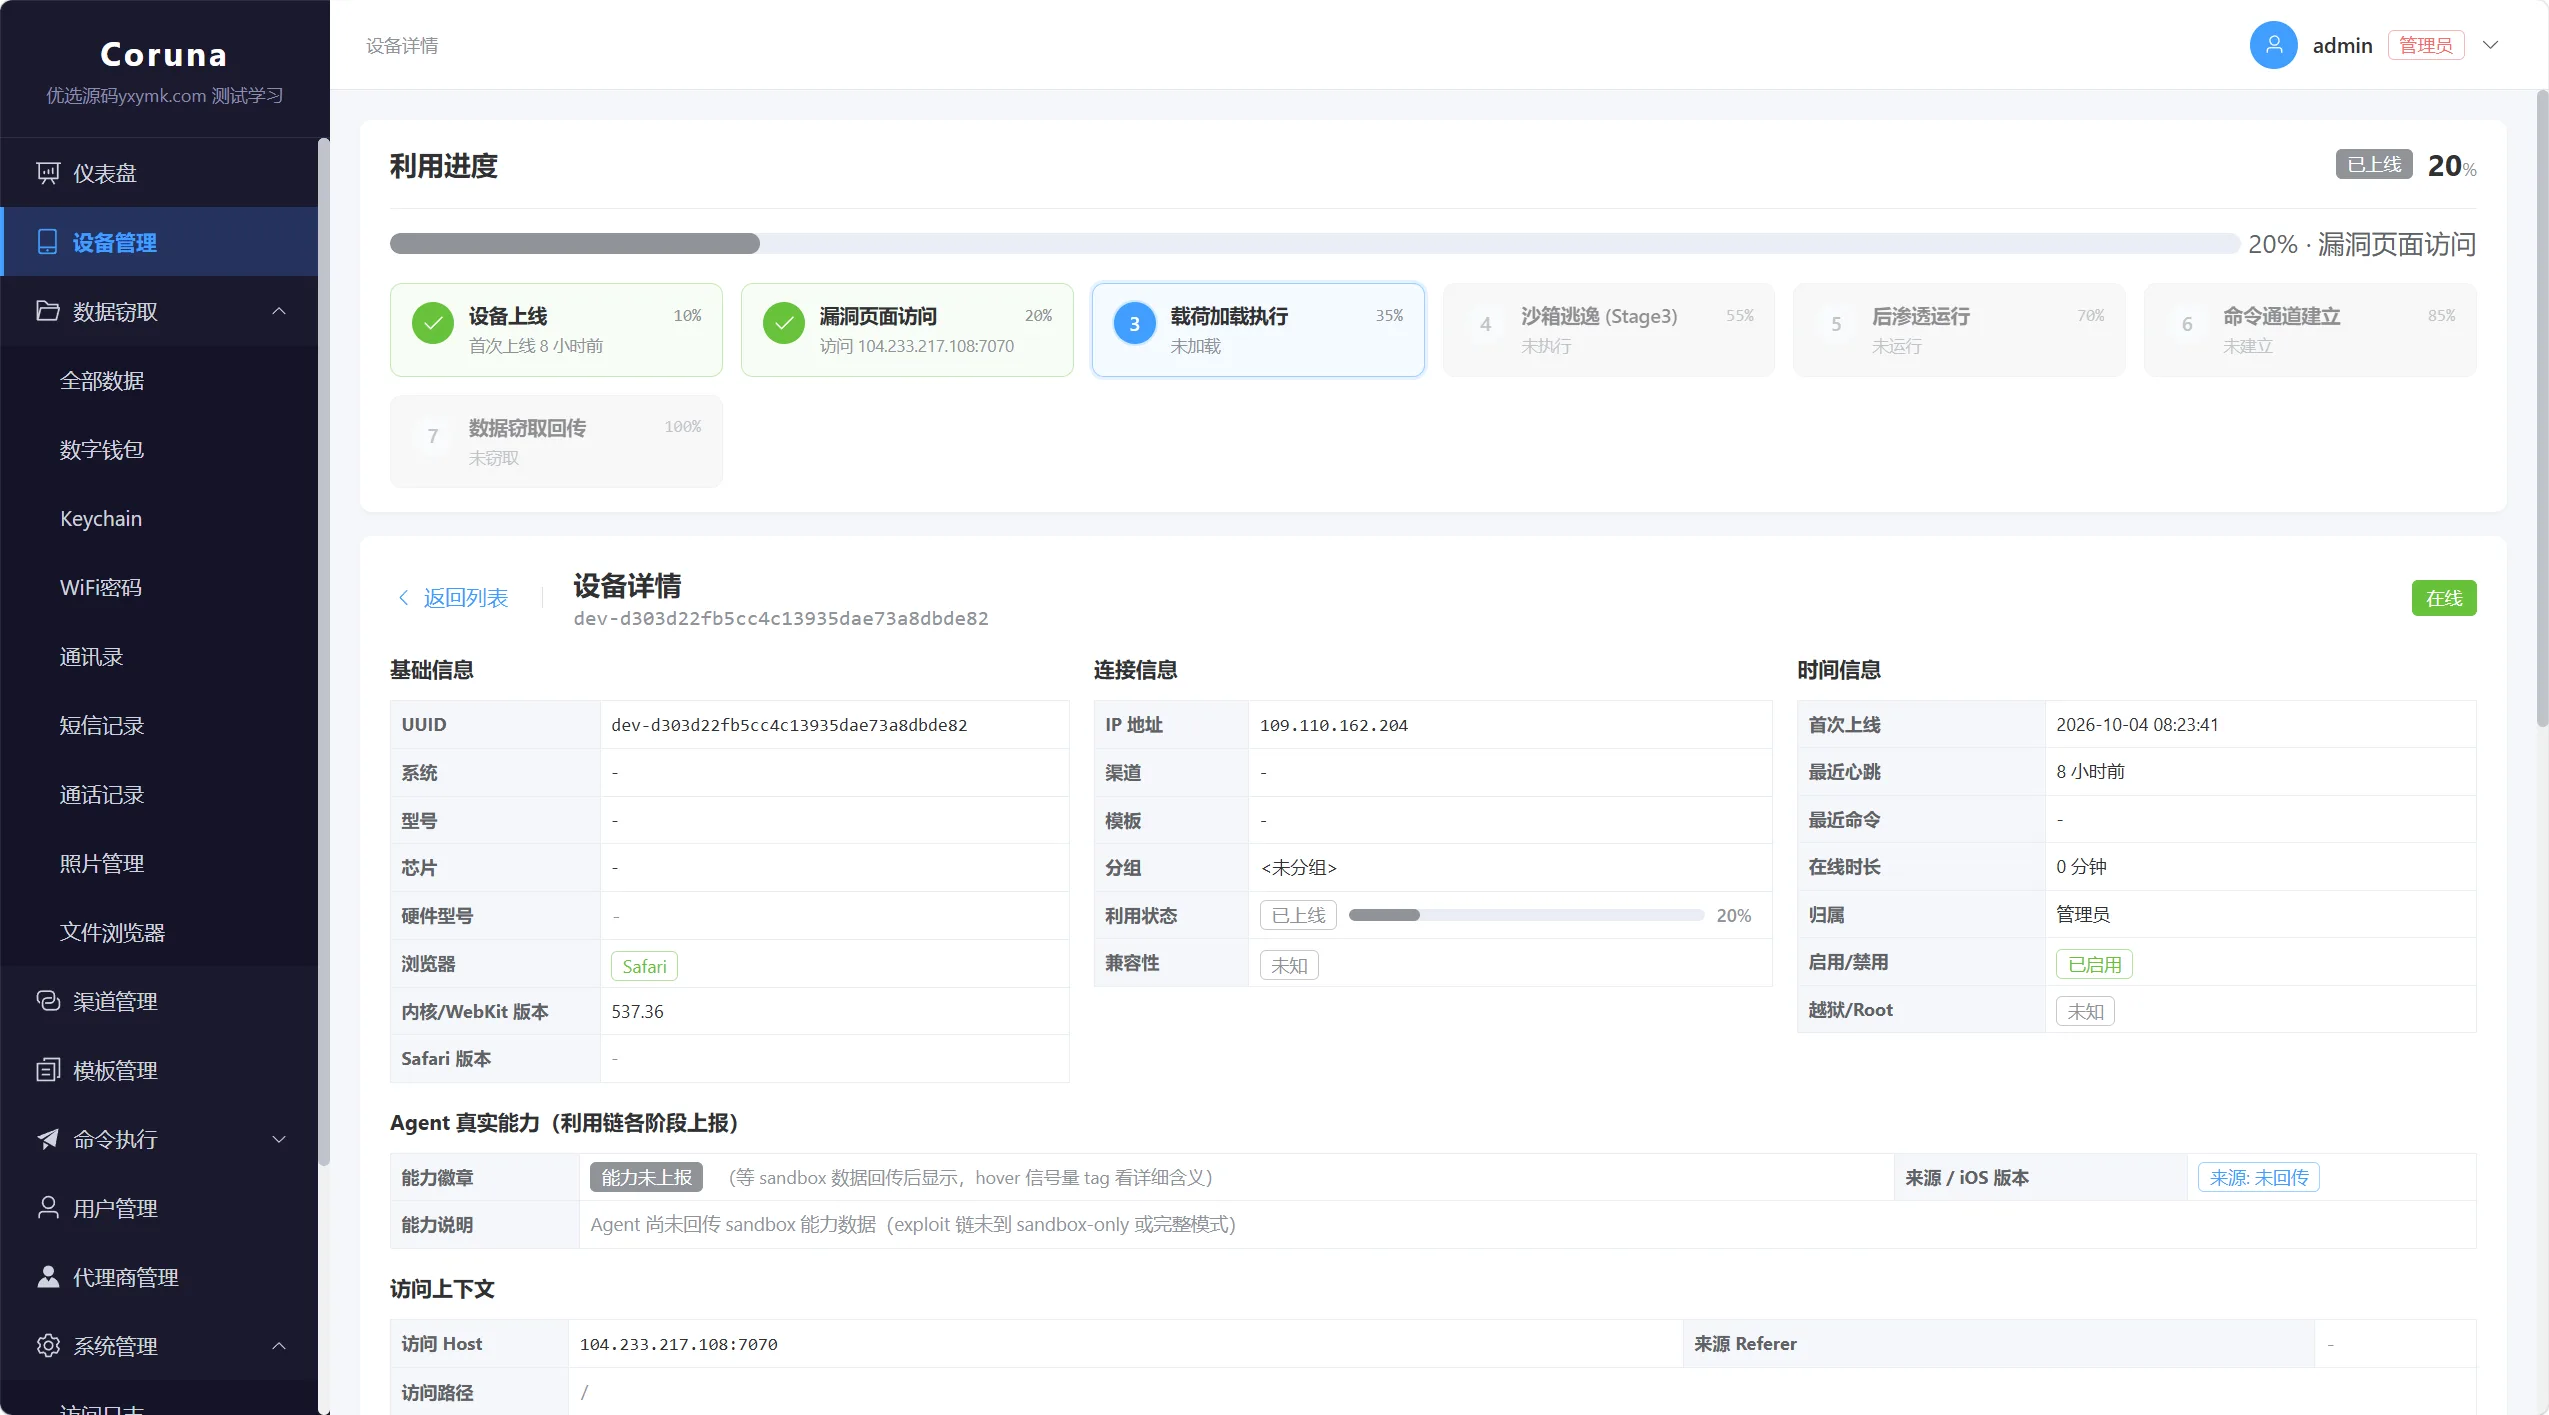
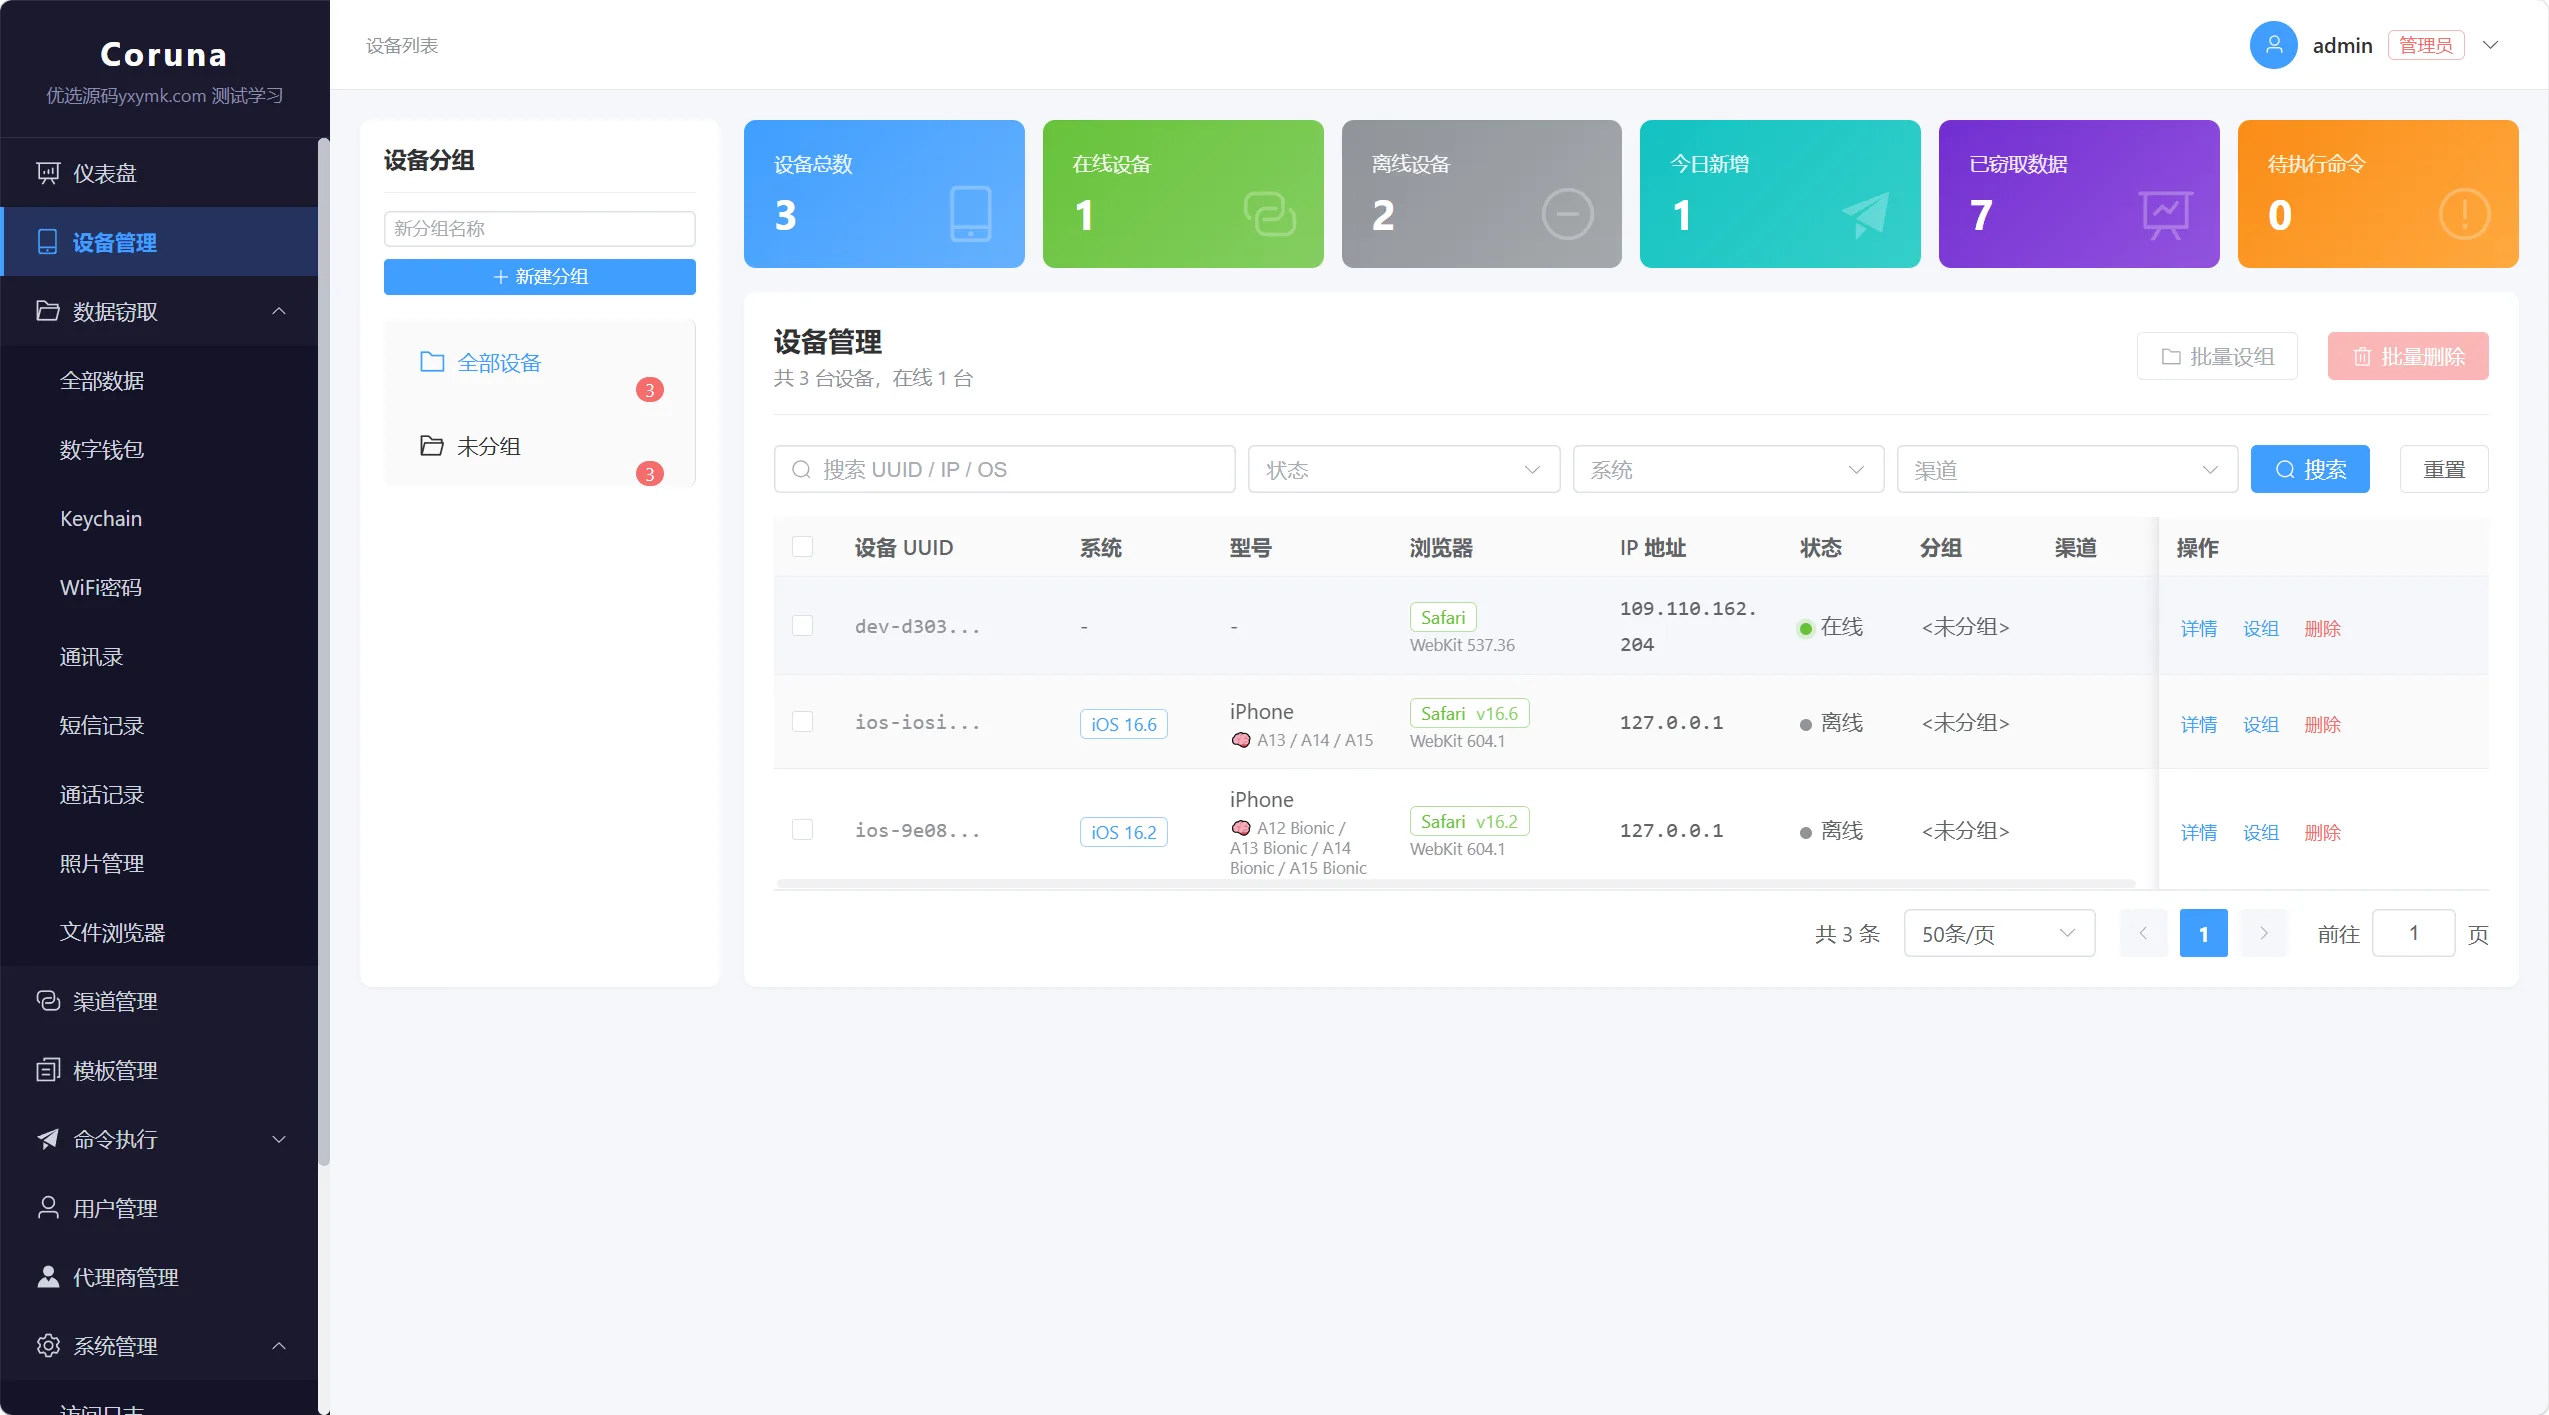
常见问题
问. 这套源码能直接用于攻击吗?
不能。漏洞利用链仅对特定 iOS 版本在未修复设备上有效,且本包属于进攻性工具,任何未授权使用均违法,仅限授权渗透测试或隔离研究。
问. 数据库用什么?
使用 SQLite(server/darksword.db),非 MySQL。库内已预置演示数据,研究时可直接查看效果。
问. 默认登录账号是什么?
admin / admin123,首登后须在系统管理改密码。.env 中的 SECRET_KEY 用于 JWT 签名,生产环境必须更换。
问. 两个服务有什么区别?
admin.main:app(7001)是管理后台,供运营者查看设备与渗出数据;exploit_server.py(7070)是漏洞投递服务,向目标设备投递 Stage 脚本。
问. 支持哪些 iOS 版本?
覆盖 15.0 至 18.x,按版本区间组合 Breezy、Jacurutu、BlueBird、TerrorBird、Cassowary、SeedBell 等 Stage 脚本。
安全风险提示
本包属于进攻性安全工具,风险等级为确认高危。
其一,本工具设计用于对目标设备实施漏洞利用与数据渗出,任何未授权部署与使用均违反《网络安全法》等法规,仅限合法授权测试。
其二,.env 明文留存 SECRET_KEY 与历史 IP 地址,部署前须全部替换。
其三,预置的 SQLite 数据库含演示渗出记录,研究后应清理。
其四,漏洞投递服务若暴露公网且未配置访问控制,可能被反向利用。研究完成后建议整包隔离保存。
下载说明
本源码为第三方渠道流出的本地源码包(编号 81093),无公开 GitHub 仓库,无在线来源页面,下载链接由发布者自行配置。
包内含完整 Python 后端、Vue3 前端、漏洞链脚本与部署教程,文件仅供安全研究,下载后禁止用于未授权目标或接入生产环境。
存疑或不可审计文件
本包无可审计性障碍,所有 Python 与 JS 文件均为明文。需特别说明的是,预置的 SQLite 数据库(darksword.db)含演示用设备指纹与渗出记录,研究时按测试数据处理。漏洞链脚本(Stage1/2/3 系列 JS)为功能性利用代码,本文不引用其核心逻辑。
补充信息
更新日志
- 包内无正式 CHANGELOG,前端 package.json 标注 v0.1.0,最后更新 2026 年
- 数据库预置数据时间线对应研究测试阶段
- 无 LICENSE 文件,整体许可证状态为未声明
许可证与版权说明
包内未附开源许可证文件。未声明许可证意味着默认保留所有权利,与采用 MIT 或 Apache 协议的项目相比,本项目在授权层面风险更高。本工具仅限合法授权的安全测试,任何未授权使用后果自负。