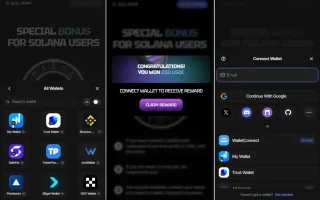
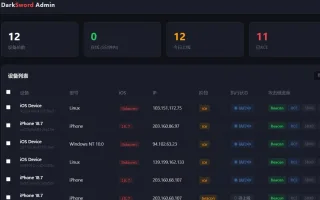
源码系统概览
文章正文
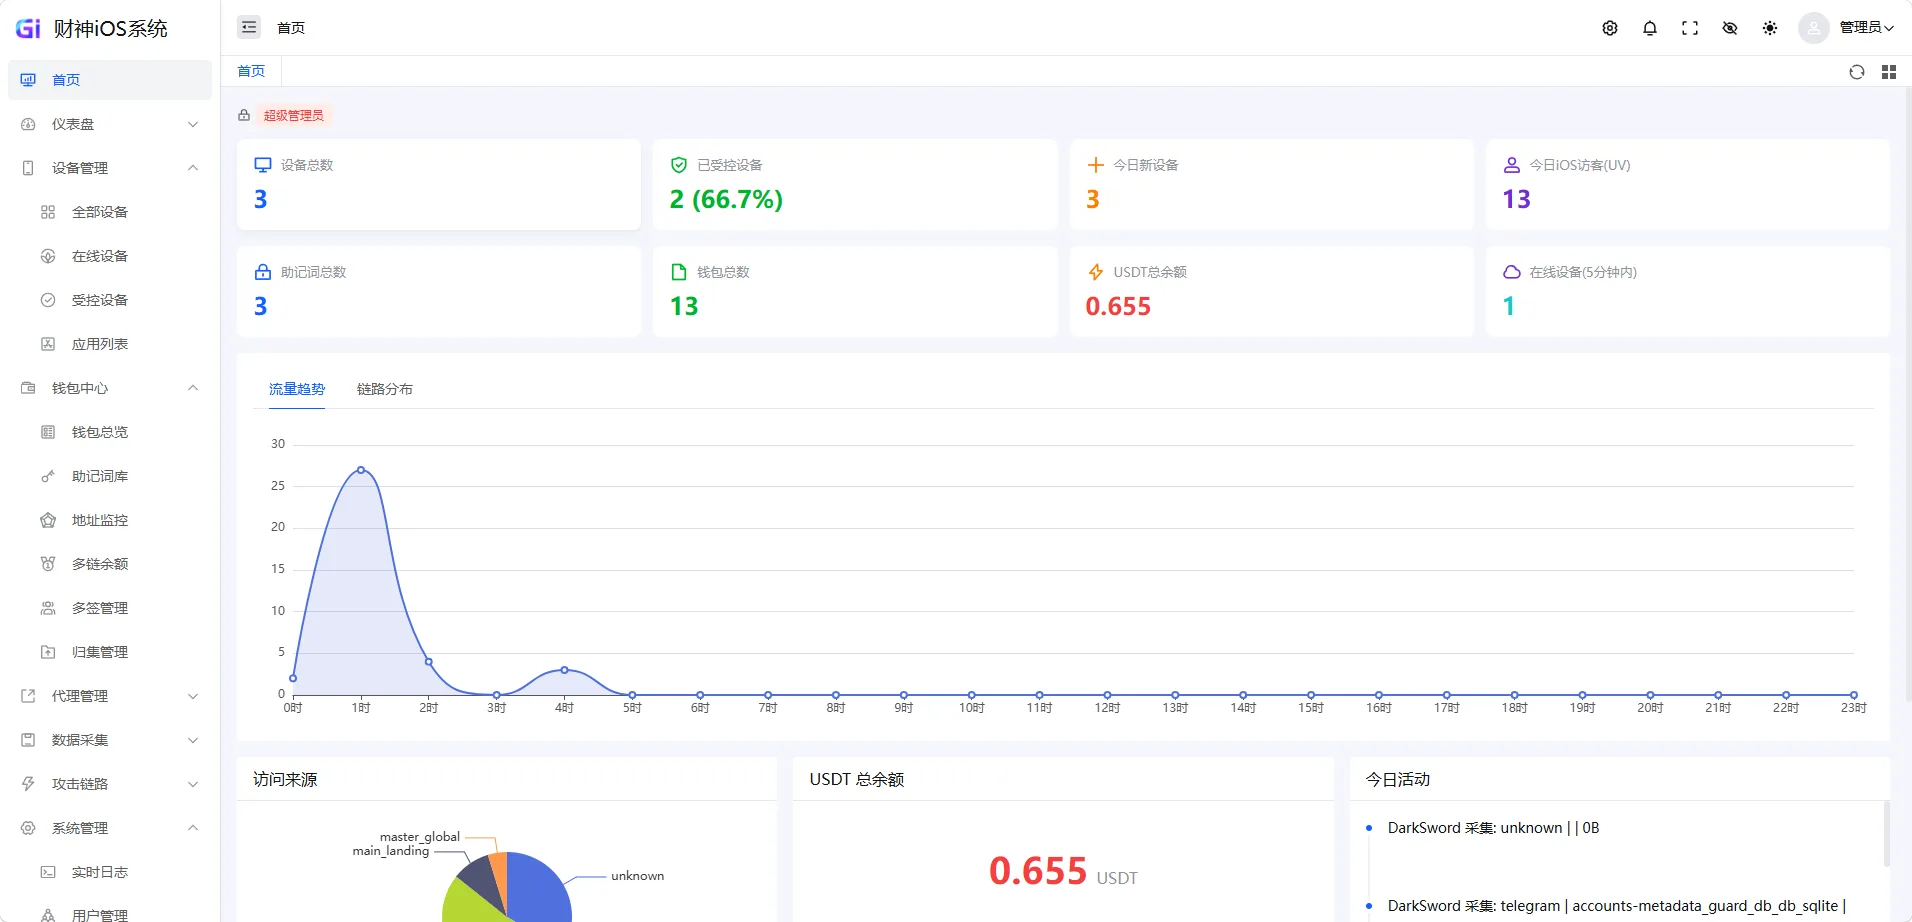
这套加密货币平台源码采用 Node.js 后端加 Vue3 管理前端架构,围绕资金盘与落地页引流场景搭建,集成了落地页群、代理体系、API 日志与区块链代理等模块。
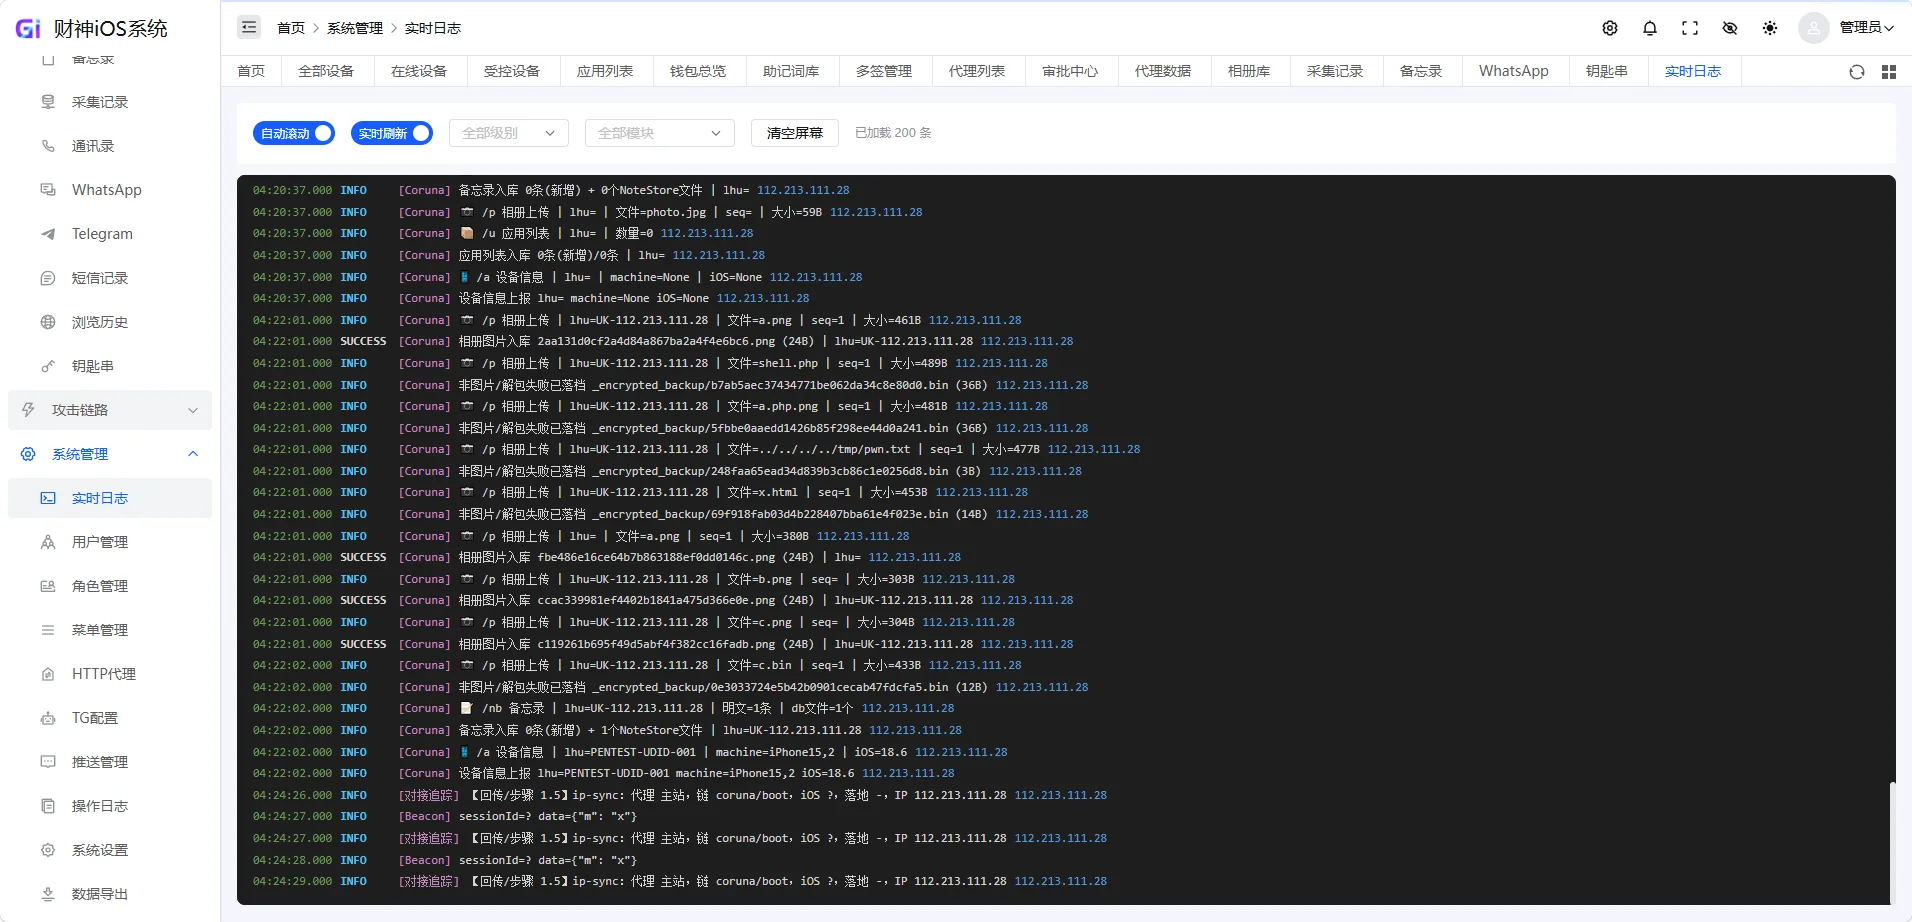
值得警惕的是,后端配置与部署脚本明确显示其嵌入了 iOS 浏览器漏洞 C2 回传机制,落地页目录结构与部署流程均服务于漏洞投递链路。
包内数据库备份含代理与接口日志等生产记录,Redis 与 JWT 密钥以明文留存。
下文从架构、部署与安全三个角度展开。
源码简介
后端基于 uvicorn + Node 风格路由运行于 3003 端口,通过 .env 管理数据库、Redis、JWT 与 C2 连接参数,目录结构显示其区分 V1 与 V2 两套部署互不干扰。
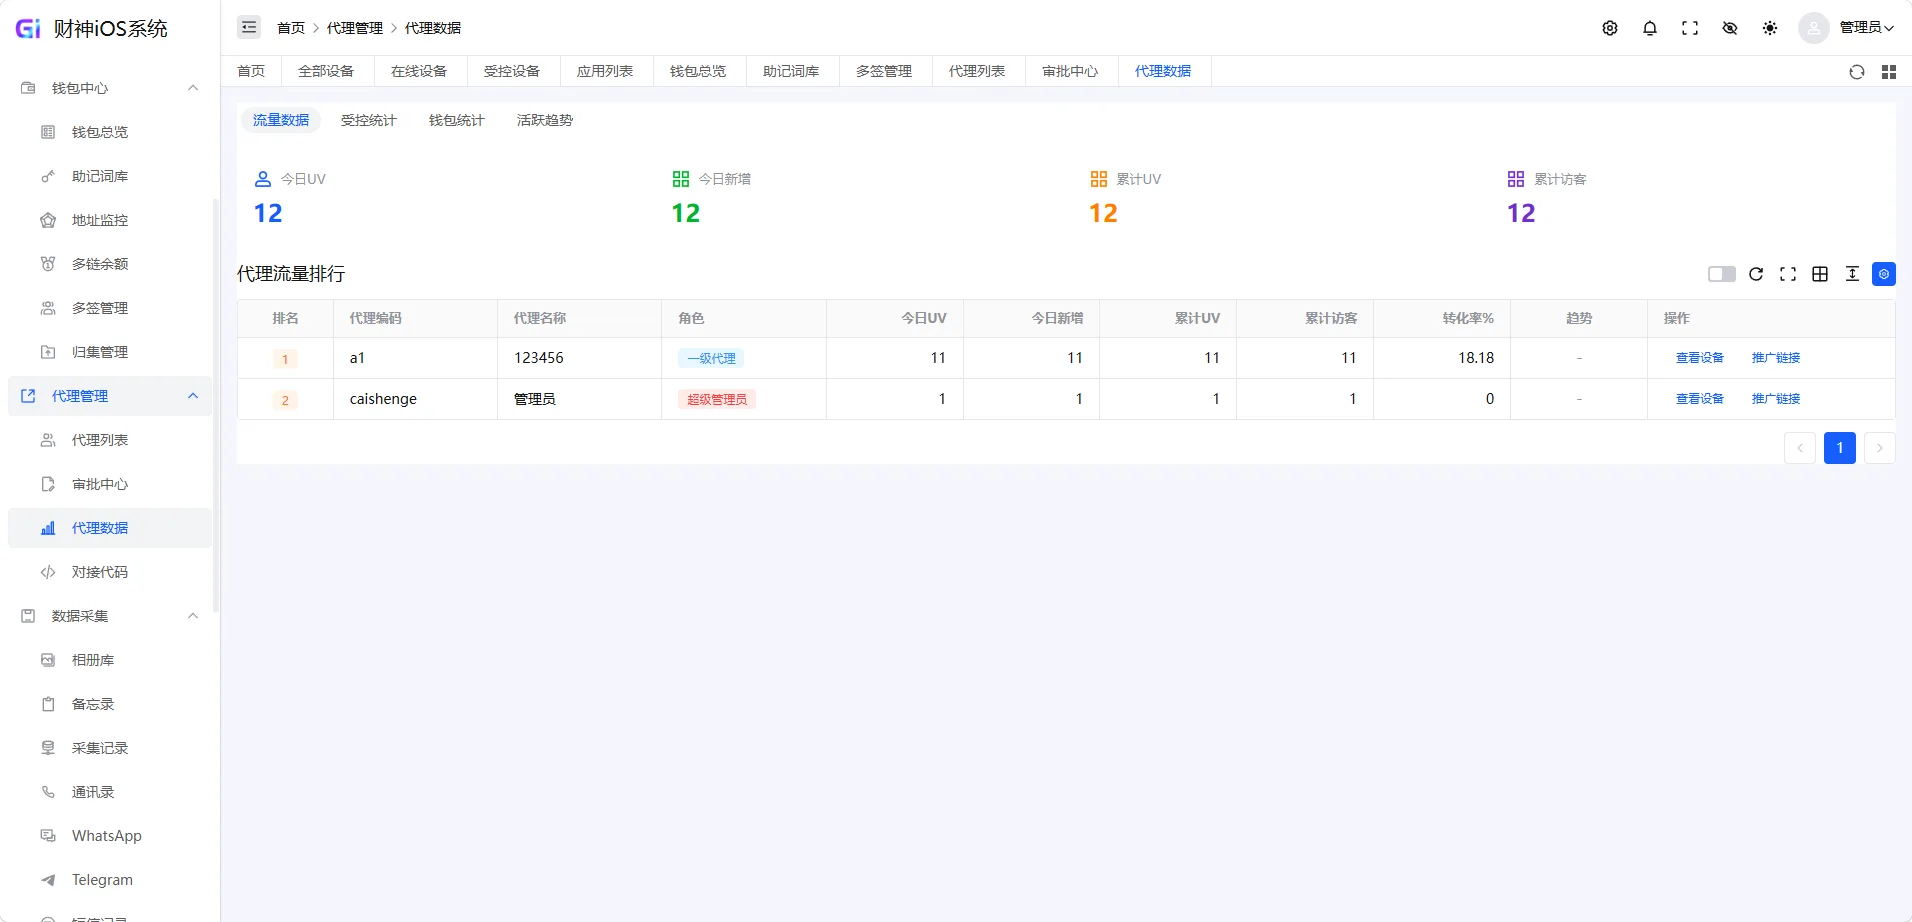
前端基于 Vue3 / Vben 5.8.0 构建,打包产物 dist.zip 已预编译可直接部署。
落地页目录 landing-page 含能量租借、TRX 等多个素材,通过 nginx 泛解析子域管理。
数据库备份达 29.43 MB,包含 agents、agent_logs、api_logs 等代理与日志流水生产表。
部署脚本引用真实服务器 IP 与/www/wwwroot/路径,显示其为成熟运营项目。
适用场景
- 加密货币资金盘平台架构与运营流程的安全研究
- C2 回传机制在落地页中的嵌入方式与防御分析
- Node.js 后端在博彩类项目中的配置模式分析
- 多子域泛解析与前后端分离部署的参考
技术栈与运行环境
| 层级 | 组件 | 版本 |
|---|---|---|
| 后端 | Node.js + uvicorn + MySQL + Redis | 端口 3003 |
| 前端 | Vue3 / Vben + Element Plus | 5.8.0 预编译 |
| 数据 | MySQL 25 表 + Redis | caishenge 库 |
| C2 | DarkSword 回传参数 | daily.html 注入 |
这套系统和 OKX、Bitget 这类正规平台的区别,主要差异对比如下表。
| 对比维度 | 本源码系统 | OKX / Bitget |
|---|---|---|
| 资金来源 | 代理体系与资金盘 | 真实用户充值 |
| 合规属性 | 含 C2 注入,涉赌违法 | 持牌合规经营 |
| 代码可信度 | 含生产凭据与真实 IP | 无源码可泄露 |
| 开源许可 | 未声明许可证 | 不适用 |
运行环境为 Linux + 宝塔面板 + Nginx,需 MySQL 5.7+、Redis 与 Node.js 运行时,部署前须替换全部凭据与域名。
功能亮点
- V1/V2 双版本部署互不干扰
- 多子域泛解析统一管理
- 代理体系与 API 日志完整
- 落地页群含多套素材
- 区块链代理可配置
- JWT + bcrypt 鉴权
技术架构与部署指南
安装与部署提示
本文仅用于安全研究记录,不代表任何运营指引。
# 1. 依赖安装与启动
cd backend
pip install -r requirements.txt
python run.py
# 2. Nginx 泛解析配置参考
# admin.d.com 反代 3003,land.d.com 与子域服务 C2
.env 中数据库、Redis、JWT 与 C2 参数须全部替换为隔离环境配置。
截图与演示说明
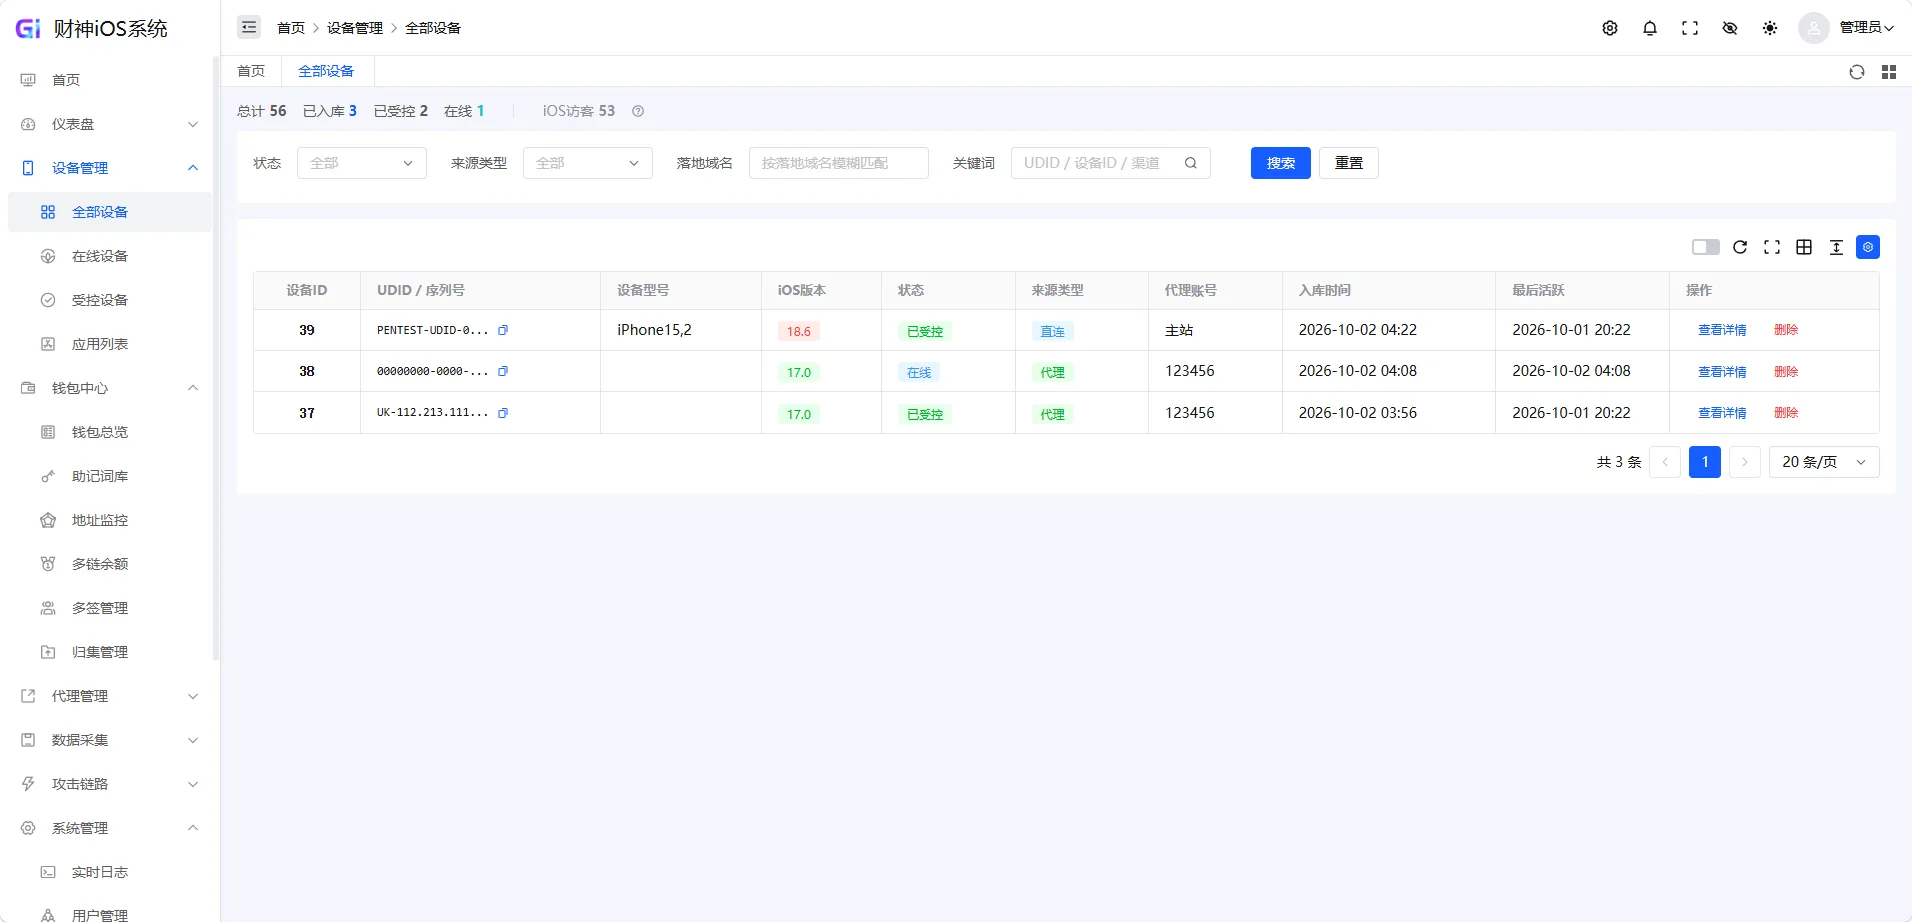
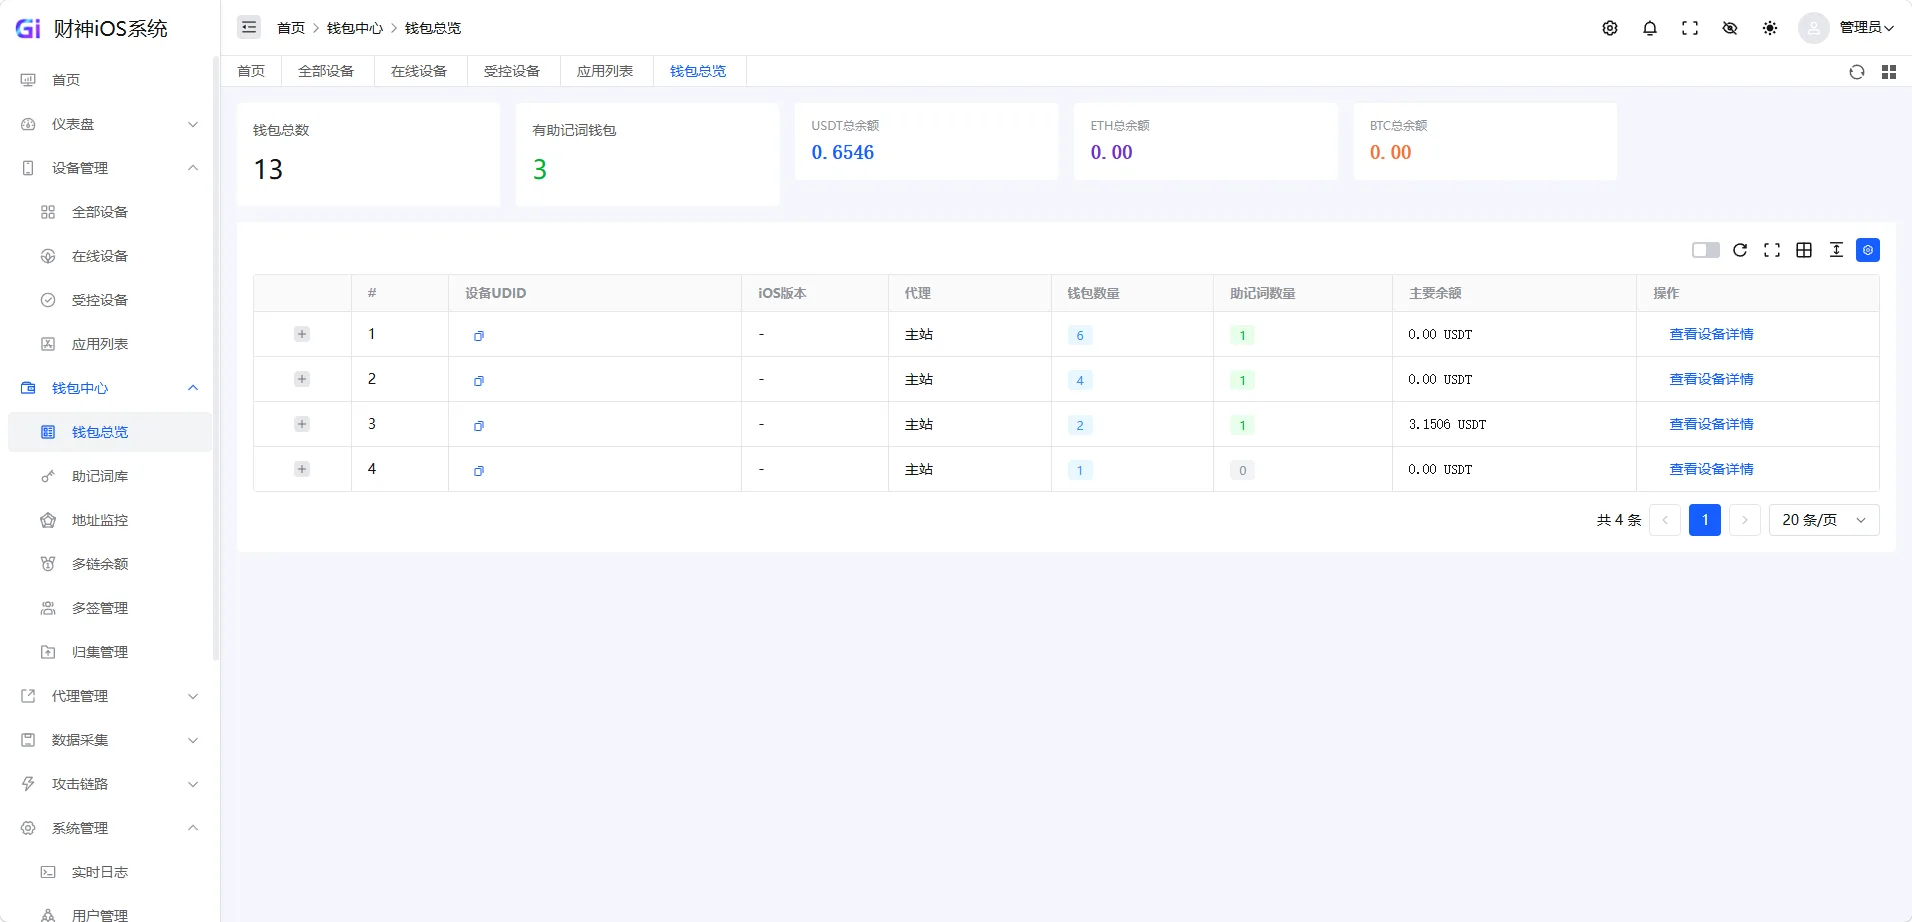
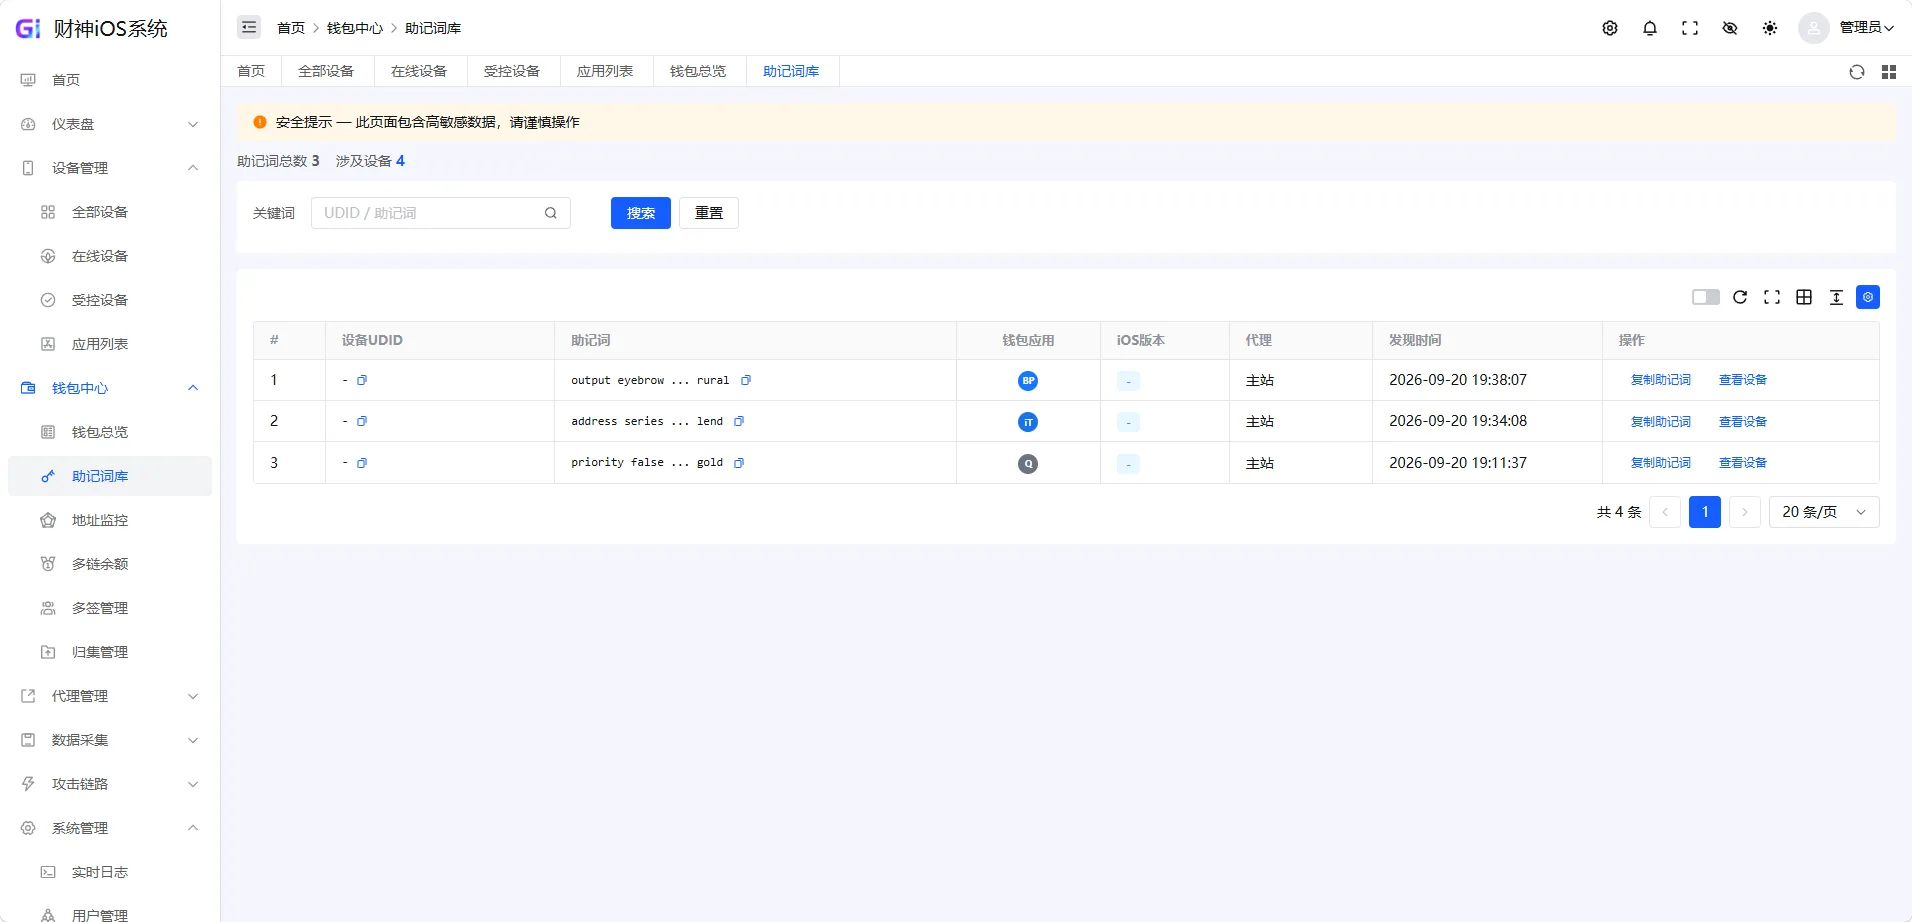
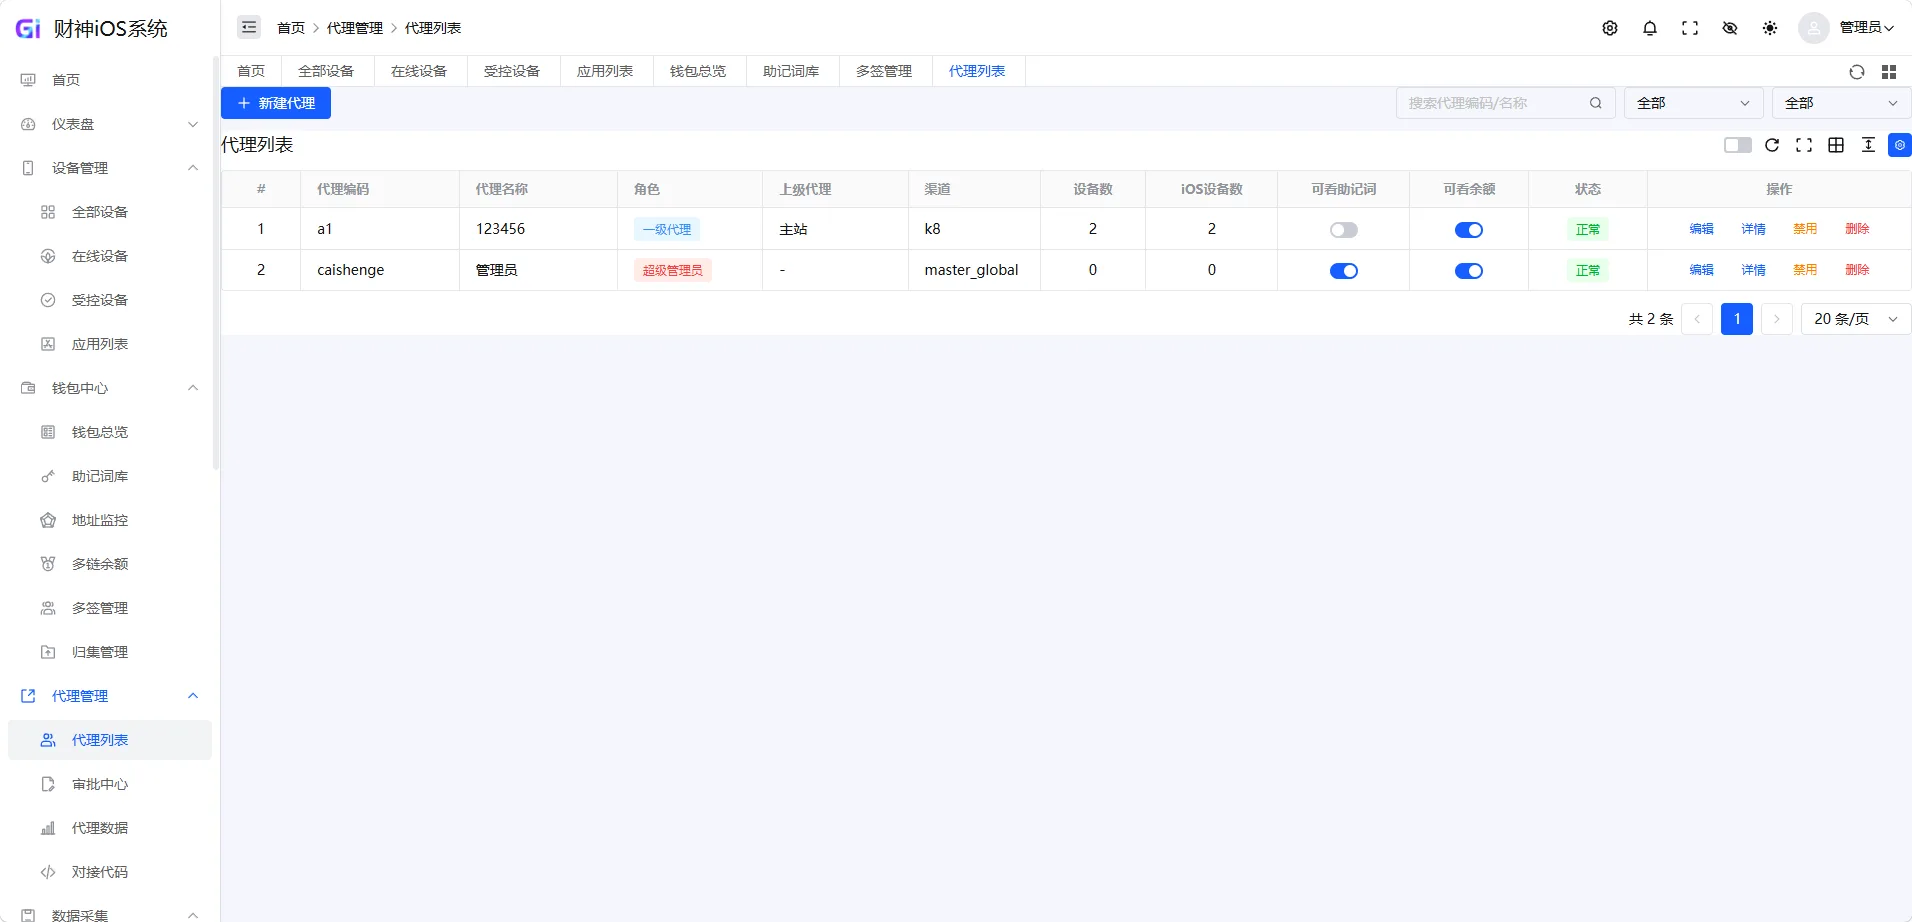
常见问题
问. C2 注入是什么?
部署配置中含 DS_C2_HTTPS/DS_C2_HOST/DS_C2_PORT 参数,落地页 daily.html 承担漏洞投递,属 DarkSword 类 iOS 浏览器漏洞利用链的 C2 回传环节。
问. 数据库里有什么?
29.43 MB 备份含代理账号、API 日志等生产数据,研究时按脏数据处理。
问. 能直接运营吗?
不能。包内嵌真实服务器 IP、数据库密码与 JWT 密钥,且含 C2 注入机制,任何部署均涉违法。
安全风险提示
本包风险等级为确认高危。其一,配置与部署脚本明确嵌入 iOS 漏洞 C2 回传机制,落地页服务于漏洞投递,在国内属违法行为。其二,.env 明文留存数据库密码、Redis 密码 root 与 JWT 密钥。其三,数据库备份含代理体系生产数据。研究完成后建议整包隔离。
下载说明
文件仅供安全研究,禁止用于未授权攻击或运营。
存疑或不可审计文件
后端配置文件 config.json 与 settings.json 仅残留 {"z":1} 占位标记,原始内容已被清理或混淆,配置详情以 .env 为准。
部署脚本 _tmp_extract.py 为历史分析脚本残留。
29.43 MB 数据库备份中代理流水未逐行核验。
补充信息
更新日志
- 包内无正式 CHANGELOG,部署脚本标注 V2 版本
- 数据库时间线对应运营阶段流水
- 无 LICENSE 文件,整体许可证状态为未声明
许可证与版权说明
包内未附开源许可证文件。未声明许可证意味着默认保留所有权利。本工具含 C2 注入与资金盘机制,任何运营行为后果自负。