源码系统概览
文章正文
这套 Solana 加密货币盗刷器源码采用 React 前端加 Telegram Bot 后端架构,通过伪装空投页面诱导用户连接钱包,后台自动构建并广播转账交易将受害者资产转移至攻击者控制的地址。
前端基于 @reown/appkit 钱包连接组件,支持 SOL 与 SPL 代币的自动扫空,交易通过 Solana RPC 节点直接上链。
后端基于 Python telegram-bot 分发 Mini App 链接与社群邀请。
包内 .env 明文留存攻击者钱包地址、Telegram Bot Token 与 RPC 节点地址。
源码简介
前端核心逻辑位于 App.jsx,通过 useAppKitAccount 监听钱包连接状态,一旦检测到账即自动构造 Transaction 对象,将 SOL 与代币全部转入 VITE_HACKER_WALLET 对应的固定地址,每笔交易附加 ComputeBudget 指令以确保优先上链。
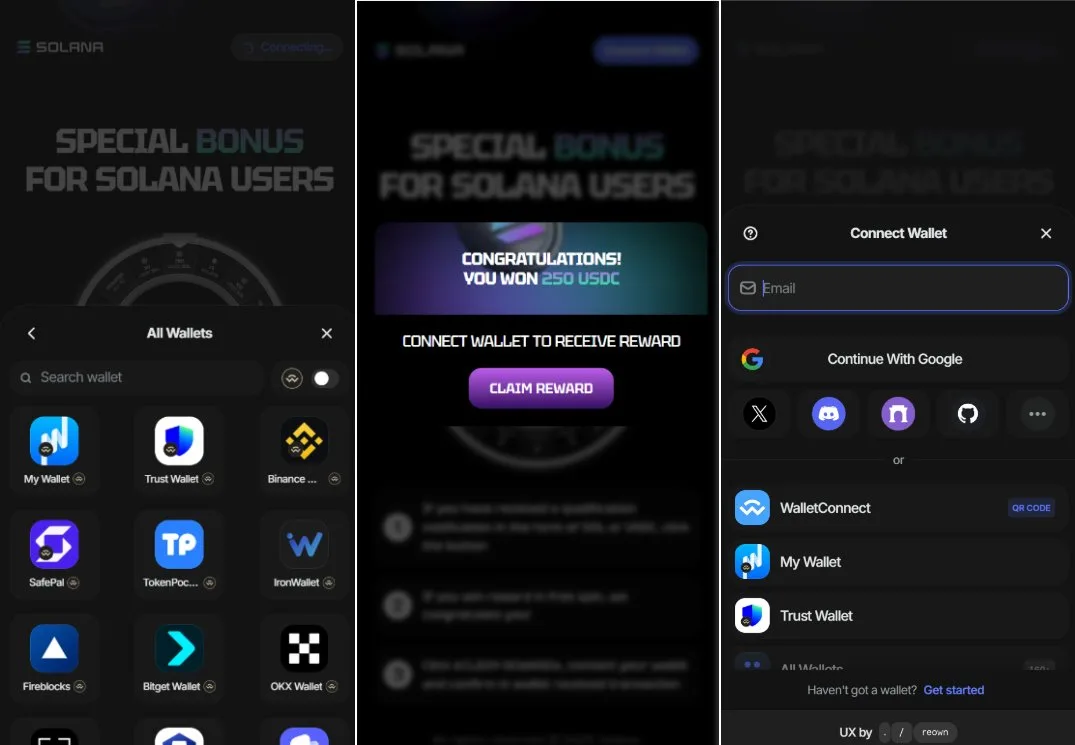
项目以”Solana Airdrop”为诱饵,metadata 伪装成空投领取入口,Mini App URL 通过 ngrok 隧道暴露。
后端 py.py 基于 telegram.ext 构建 Bot 应用,响应 /start 指令返回 Mini App 键盘与社群链接,日志输出到本地文件。
包内 package.json 标注为 solana-drainer-react,README 声称”完全开源无隐藏行为”属于典型的社工伪装。
适用场景
- 加密货币盗刷攻击链路与防御检测的安全研究
- Solana 钱包连接钓鱼页面的识别特征分析
- Telegram Bot 分发 Mini App 的社工手法研究
- 链上异常交易风控规则的特征提取参考
技术栈与运行环境
| 层级 | 组件 | 版本 |
|---|---|---|
| 前端 | React 19 + Vite + @reown/appkit | Vite 7 |
| 链上 | Solana Web3 + SPL Token | @solana/web3.js 1.98 |
| 后端 | Python telegram-bot + python-dotenv | Telegram Bot API |
| 诱饵 | 伪装空投 Mini App | Ngrok 隧道 |
对比 OKX 和 Bitget 这类正规平台,本系统在资产来源、合规属性与开源许可方面的区别,主要对比对比如下表。
| 对比维度 | 本源码系统 | OKX / Bitget |
|---|---|---|
| 资产来源 | 盗刷受害者钱包 | 用户自有充值 |
| 合规属性 | 违法犯罪工具 | 持牌合规经营 |
| 代码性质 | 社工诱饵加链上扫空 | 无源码可泄露 |
| 开源许可 | 未声明许可证 | 不适用 |
运行环境为 Windows 10/11 + Node.js 最新 LTS + Python 3.10+。
功能亮点
- 钱包连接后自动扫空 SOL 与 SPL 代币
- 交易优先级动态调整确保抢先上链
- Telegram Bot 一键分发 Mini App 链接
- 伪装空投 UI 降低受害者警惕
- 支持自定义 RPC 节点与攻击者地址
技术架构与部署指南
安装与部署提示
本文仅用于安全研究记录,不代表任何运营指引。
# 1. 前端启动
npm install
npm run dev
# 2. 后端启动
pip install python-telegram-bot python-dotenv
python py.py
.env 中 VITE_HACKER_WALLET、VITE_TELEGRAM_BOT_TOKEN 与 VITE_RPC_URL 须替换为隔离研究值。
截图与演示说明
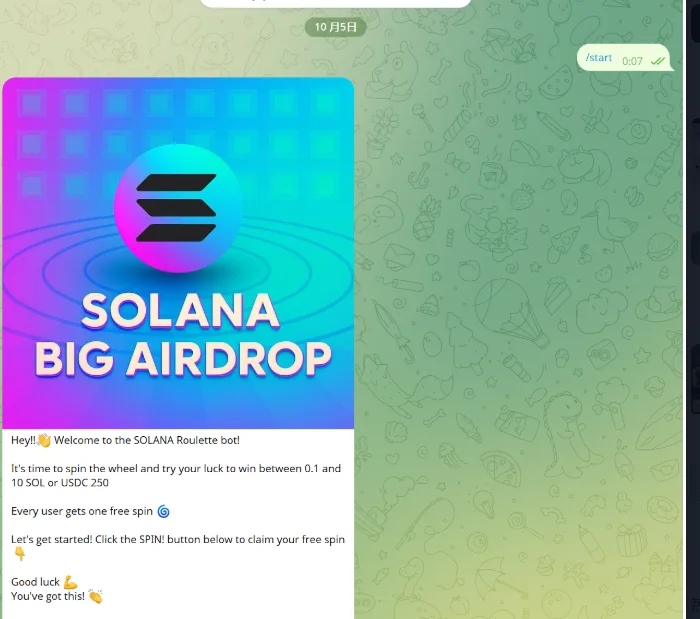
常见问题
问. 这套源码能直接用于盗刷吗?
不能也不应。攻击他人钱包属于严重违法犯罪,本文仅用于防御研究与攻击识别,任何使用后果自负。
问. 受害者如何识别?
关键特征 DApp 要求连接钱包后自动发起大额转出交易、域名通过 ngrok 等隧道暴露、metadata 描述与实际链上行为不一致。
问. Telegram Bot 起什么作用?
通过 Bot 向目标群或个人分发 Mini App 链接,降低受害者戒心并扩大投递面。
安全风险提示
本包属于违法犯罪工具,风险等级为最高危。
其一,代码逻辑以非法转移他人加密资产为目的,任何部署与使用均触犯刑法。
其二,.env 明文留存攻击者历史钱包地址与 Bot Token,可能关联真实案件。
其三,README 声称”无隐藏行为”与实际盗刷逻辑严重不符。
研究完成后建议整包隔离保存或销毁,严禁二次传播。
下载说明
文件仅供安全研究,下载后禁止用于攻击他人钱包、传播或部署到任何真实环境。
存疑或不可审计文件
本包所有 JS 与 Python 文件均为明文,审计无障碍。
需特别说明的是,README FIRST.txt 声称”完全开源无隐藏行为”与 App.jsx 中自动转账至固定黑客钱包的逻辑严重矛盾,属于社工伪装。
补充信息
更新日志
- 包内标注 V6.0 BETA,无正式 CHANGELOG
- README 处于 beta 阶段声明
- 无 LICENSE 文件,整体许可证状态为未声明
许可证与版权说明
包内未附开源许可证文件。未声明许可证。本工具以盗取他人加密资产为目的,在国内属于违法犯罪工具,任何运营或使用后果自负。